TL;DRLe modèle OSI découpe une communication réseau en sept couches, du câble jusqu'à l'application. Voici à quoi sert chacune, ce qui se passe quand vous ouvrez une page web, comment il se compare au modèle TCP/IP d'Internet, et comment l'utiliser pour diagnostiquer une panne.
Le modèle OSI en une phrase#
Le modèle OSI (Open Systems Interconnection, interconnexion de systèmes ouverts) découpe une communication réseau en sept couches superposées. Chacune a un rôle précis : transporter des signaux, livrer une trame au bon appareil, acheminer un paquet à travers Internet, fiabiliser l'échange, mettre les données en forme, puis les remettre à l'application. Quand vous ouvrez une page web, ces sept étapes se déroulent en quelques millisecondes, sans que vous les voyiez.
Cet article est la synthèse de notre série. Il donne la vue d'ensemble, puis renvoie à l'article dédié à chaque couche.
D'où vient le modèle OSI ?#
Le modèle OSI est une norme internationale publiée par l'ISO et la CEI sous la référence ISO/IEC 7498-1, dont l'édition en vigueur date de 1994. Le même texte est publié par l'Union internationale des télécommunications sous le nom de recommandation ITU-T X.200 (juillet 1994). Son titre officiel est explicite : « modèle de référence de base ».
Le mot important est référence. Le modèle OSI n'est pas un logiciel ni un protocole que l'on installe. C'est un vocabulaire commun pour décrire qui fait quoi dans un réseau. Internet, lui, fonctionne en pratique sur une autre architecture, le modèle TCP/IP, décrite notamment dans la RFC 1122. Nous y revenons plus bas.
Pourquoi un modèle en couches ?#
Découper un problème complexe en étages indépendants présente trois avantages très concrets :
- Chaque couche ne s'occupe que de son travail. Votre navigateur ignore si la page arrive par la fibre, la 4G ou le Wi-Fi du bureau. Il demande une page ; les couches du dessous se chargent du reste.
- On peut remplacer une couche sans toucher aux autres. Passer du câble Ethernet au Wi-Fi ne change rien à HTTP. Passer de HTTP/1.1 à HTTP/2 ne change rien à votre box.
- On sait où chercher une panne. « Le câble est débranché », « le DNS ne répond pas » ou « le port est fermé » sont des problèmes de couches différentes, avec des outils différents.
Chaque couche rend un service à la couche du dessus et utilise celui de la couche du dessous. Elle dialogue aussi avec la couche de même numéro sur la machine d'en face, grâce à un protocole commun.
Les 7 couches en un tableau#
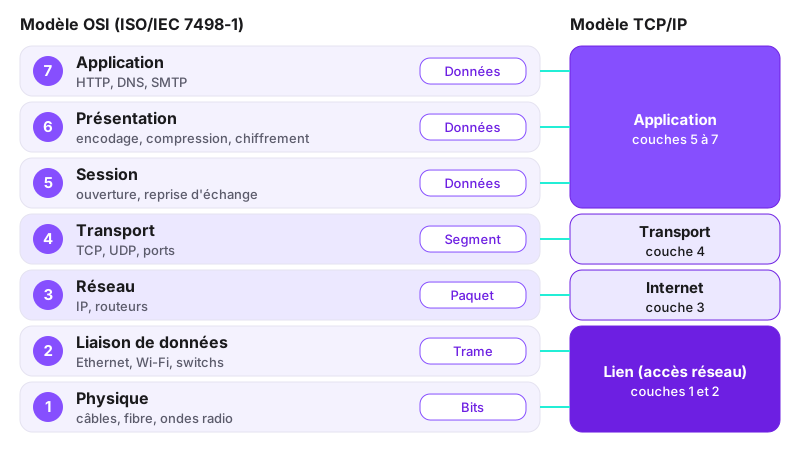
On numérote les couches de bas en haut : la couche 1 (layer 1) touche le câble, la couche 7 (layer 7) touche l'application. Chaque nom renvoie à l'article détaillé de la série.
| Couche | Nom (en anglais) | Rôle | Unité de données | Protocoles | Équipements |
|---|---|---|---|---|---|
| Couche 7 (layer 7) | Application (application layer) | Offrir des services réseau aux logiciels | Données | HTTP, DNS, SMTP, IMAP | Serveur web, proxy, répartiteur de couche 7 |
| Couche 6 (layer 6) | Présentation (presentation layer) | Mettre les données dans un format compris des deux côtés | Données | Encodage UTF-8, compression, chiffrement (souvent TLS) | Aucun équipement dédié : c'est du logiciel |
| Couche 5 (layer 5) | Session (session layer) | Ouvrir, maintenir et reprendre un échange | Données | Reprise de session TLS, RPC | Aucun équipement dédié |
| Couche 4 (layer 4) | Transport (transport layer) | Livrer les données de bout en bout, à la bonne application (port) | Segment (TCP), datagramme (UDP) | TCP, UDP, QUIC | Pare-feu, répartiteur de couche 4 |
| Couche 3 (layer 3) | Réseau (network layer) | Adresser et acheminer d'un réseau à l'autre | Paquet | IPv4, IPv6, ICMP | Routeur, box internet |
| Couche 2 (layer 2) | Liaison de données (data link layer) | Livrer une trame à l'appareil voisin sur le même réseau local | Trame | Ethernet, Wi-Fi | Switch, point d'accès Wi-Fi, carte réseau |
| Couche 1 (layer 1) | Physique (physical layer) | Transformer les bits en signaux électriques, lumineux ou radio | Bits | Normes de câblage, de fibre et de radio | Câble, fibre, antenne, répéteur |
Une box internet cumule souvent plusieurs rôles : modem (couche 1), switch et point d'accès Wi-Fi (couche 2), routeur (couche 3), pare-feu, serveur DHCP. Le modèle décrit des fonctions, pas des boîtiers.
Un moyen mnémotechnique en français#
Pour retenir l'ordre de la couche 1 à la couche 7 : « Pour Le Réseau, Tout Se Passe Automatiquement », soit Physique, Liaison, Réseau, Transport, Session, Présentation, Application.
L'encapsulation, illustrée par l'envoi d'une page web#
Quand une donnée descend les couches, chacune ajoute ses propres informations de contrôle, un en-tête, comme on glisse une lettre dans une enveloppe, puis dans un colis. C'est l'encapsulation. Suivons ce qui se passe quand vous tapez l'adresse d'un site dans votre navigateur :
- Couche 7 : le navigateur prépare une requête HTTP, par exemple « donne-moi la page d'accueil ». Il a d'abord demandé au DNS l'adresse IP du serveur.
- Couches 6 et 5 : la requête est encodée, éventuellement compressée, puis chiffrée par TLS. La session sécurisée peut être reprise si vous êtes déjà venu récemment.
- Couche 4 : TCP découpe le flux en segments et ajoute les ports : un port source choisi par votre ordinateur et le port de destination 443, celui du HTTPS.
- Couche 3 : IP place chaque segment dans un paquet qui porte votre adresse IP et celle du serveur.
- Couche 2 : le paquet est mis dans une trame Ethernet ou Wi-Fi adressée à votre box, l'appareil voisin.
- Couche 1 : la trame devient une suite de bits, transmis sous forme d'ondes radio ou de signaux électriques.
Sur le trajet, chaque routeur ne remonte que jusqu'à la couche 3 : il lit l'adresse IP de destination, choisit la route suivante et refait une nouvelle trame pour le lien suivant. À l'arrivée, le serveur fait le chemin inverse, la désencapsulation : il retire les en-têtes un à un, de la couche 1 à la couche 7, jusqu'à retrouver la requête HTTP. La réponse, la page, redescend puis remonte de la même façon.
OSI et TCP/IP : la correspondance et ses limites#
Le modèle TCP/IP, tel que le décrit la RFC 1122, ne compte que quatre couches :
- Lien (link layer) : correspond aux couches 1 et 2 de l'OSI ;
- Internet : correspond à la couche 3 (IP) ;
- Transport : correspond à la couche 4 (TCP, UDP) ;
- Application : regroupe les couches 5, 6 et 7.
La correspondance n'est pas exacte, et il vaut mieux le savoir :
- Les couches 5 et 6 n'existent pas vraiment dans TCP/IP. Leurs fonctions (sessions, encodage, compression) sont assurées par les applications elles-mêmes ou par des bibliothèques.
- TLS est difficile à classer. Il chiffre (rôle de la couche 6), gère des sessions (couche 5) et fonctionne au-dessus de TCP. Selon les auteurs, on le place en couche 4, 5, 6 ou 7.
- Certains protocoles sont à cheval. ARP fait le lien entre adresses IP et adresses MAC, donc entre couches 2 et 3. QUIC, utilisé par HTTP/3, réunit transport et chiffrement au-dessus d'UDP.
La RFC 3439 consacre d'ailleurs une section intitulée « Layering Considered Harmful » : découper trop strictement peut nuire à l'efficacité. Le modèle OSI reste pourtant très utile comme langage commun. C'est lui qu'on emploie quand on parle de « couche 2 », « couche 3 » ou « couche 7 ».
Pourquoi parle-t-on de « couche 4 » et de « couche 7 » ?#
Pare-feu et répartiteurs de charge se classent selon la couche jusqu'à laquelle ils lisent le trafic :
- Un équipement de couche 4 voit les adresses IP et les ports. Il peut autoriser le port 443 et bloquer le reste, ou répartir des connexions TCP entre plusieurs serveurs, sans lire leur contenu.
- Un équipement de couche 7 lit la requête elle-même : l'adresse demandée, les en-têtes, les cookies. Il peut envoyer
/apivers un groupe de serveurs et le reste vers un autre, ou bloquer une requête suspecte. Pour lire du HTTPS, il doit d'abord déchiffrer le TLS.
Notre article sur le load balancing compare en détail ces deux familles de répartiteurs.
Bon à savoir : le modèle OSI sert surtout à se comprendre. Dire « c'est un problème de couche 1 » à un technicien signifie « vérifiez le câble ou le signal » ; dire « c'est de la couche 7 » signifie « le réseau fonctionne, c'est l'application ou sa configuration ». Une phrase suffit pour orienter tout le diagnostic.
Diagnostiquer une panne « de bas en haut »#
Quand « Internet ne marche pas », la méthode la plus sûre consiste à remonter les couches une à une. Inutile de chercher du côté du DNS si le câble est débranché. Voici une commande par étape, pour Linux ou macOS (équivalents Windows entre parenthèses) :
| Étape | Couche | Commande | Signe que tout va bien |
|---|---|---|---|
| Câble branché ? | 1 | ip -br link (ipconfig) | L'interface filaire est UP |
| Wi-Fi associé ? | 1 et 2 | nmcli dev wifi (netsh wlan show interfaces) | Le réseau du bureau est marqué actif, avec un bon signal |
| Adresse IP et box joignables ? | 3 | ping -c 3 192.168.1.1 (ping 192.168.1.1) | Des réponses, sans perte de paquets |
| Port ouvert vers Internet ? | 4 | nc -zv 1.1.1.1 443 (Test-NetConnection 1.1.1.1 -Port 443) | succeeded ou TcpTestSucceeded : True |
| Nom de domaine résolu ? | 7 (DNS) | dig +short www.websource.fr (nslookup www.websource.fr) | Une ou plusieurs adresses IP s'affichent |
| Site qui répond ? | 7 (HTTP) | curl -I https://www.websource.fr/ | Un code 200 ou une redirection 301 |
L'adresse 192.168.1.1 est un exemple : remplacez-la par celle de votre box (la « passerelle par défaut » affichée par ip route ou ipconfig). Pour connaître votre adresse publique, consultez notre page « Quelle est mon adresse IP ? ».
Le test du port utilise volontairement une adresse IP et non un nom : il vérifie la couche 4 sans dépendre du DNS. Si le ping et le port fonctionnent mais que dig échoue, le problème vient du résolveur DNS ; notre article sur le fonctionnement d'un serveur DNS explique comment en changer.
Ce que l'on observe sur websource.fr#
Voici une même visite de notre site, vue couche par couche, relevée depuis notre serveur le 22 octobre 2026 à 8 h 57 UTC :
dig +short www.websource.fr @1.1.1.1
172.67.160.122
104.21.34.114
curl -s -o /dev/null -w 'dns=%{time_namelookup} tcp=%{time_connect} tls=%{time_appconnect} premier_octet=%{time_starttransfer} code=%{http_code} http=%{http_version}\n' https://www.websource.fr/
dns=0.016456 tcp=0.025495 tls=0.045971 premier_octet=0.559329 code=200 http=2Comment lire ces résultats :
digrenvoie deux adresses IPv4 : la résolution DNS, service de couche 7, fonctionne. Ces adresses appartiennent à Cloudflare, placé devant notre serveur.- Les durées de
curlsont cumulées depuis le départ : le nom est résolu en 16 ms, la connexion TCP (couche 4) est établie à 25 ms, la négociation TLS est terminée à 46 ms ;openssl s_clientindique sur ce même relevé la version TLSv1.3. - Le premier octet de la page arrive à 559 ms, avec un code
200en HTTP/2 : la couche 7 répond. L'écart entre 46 ms et 559 ms correspond au temps passé à transmettre la requête et à produire la page, pas au réseau local.
Ce découpage aide à orienter une recherche de lenteur : si le DNS ou TLS prenait plusieurs secondes, il faudrait regarder le réseau ou la configuration ; ici, c'est la génération de la page qui pèse le plus.
Le modèle OSI au quotidien#
- « Le Wi-Fi est connecté, mais pas d'Internet. » Les couches 1 et 2 fonctionnent avec la box ; le blocage est en couche 3, entre la box et l'opérateur, ou dans l'attribution de l'adresse IP.
- « Un seul site ne s'affiche pas. » Si les autres sites fonctionnent, le réseau va bien : on regarde le DNS de ce domaine, son certificat ou son serveur, donc la couche 7.
- « La visioconférence saccade. » L'audio et la vidéo passent souvent en UDP, en couche 4 : des paquets perdus ne sont pas renvoyés, l'image se fige plutôt que d'attendre.
- « Mes e-mails ne partent plus depuis le réseau de l'hôtel. » Le port d'envoi est peut-être filtré par un pare-feu (couche 4), alors que la messagerie elle-même (couche 7) est en état.
- « Le poste du fond perd le réseau quand on ferme la porte. » Câble abîmé ou pincé : couche 1, aucun réglage logiciel n'y changera rien.
Bien héberger, couche après couche#
Un site rapide et disponible dépend de toute la pile : un nom de domaine et un DNS bien configurés, un certificat TLS valide, un serveur qui répond vite. Websource héberge un grand nombre de sites et accompagne ses clients dès la commande. Nos offres d'hébergement web démarrent dès 4,99 € HT/mois, avec le premier mois offert, et vous pouvez réserver ou transférer votre nom de domaine au même endroit.
Questions fréquentes#
Combien de couches compte le modèle OSI ?#
Sept : physique (couche 1), liaison de données (couche 2), réseau (couche 3), transport (couche 4), session (couche 5), présentation (couche 6) et application (couche 7).
Quelle est la différence entre le modèle OSI et le modèle TCP/IP ?#
Le modèle OSI est un modèle de référence en sept couches, normalisé par l'ISO et l'ITU-T. Le modèle TCP/IP, décrit dans la RFC 1122, est celui sur lequel fonctionne Internet ; il compte quatre couches et regroupe notamment les couches 5, 6 et 7 de l'OSI dans une seule couche application.
Comment retenir l'ordre des couches OSI ?#
Avec la phrase « Pour Le Réseau, Tout Se Passe Automatiquement », qui donne dans l'ordre de la couche 1 à la couche 7 : Physique, Liaison, Réseau, Transport, Session, Présentation, Application.
À quelle couche se trouve le DNS ?#
Le DNS est un protocole de la couche 7, application. Il s'appuie sur la couche 4, généralement UDP et parfois TCP, sur le port 53.
Que veut dire répartiteur de charge de couche 7 ?#
C'est un répartiteur qui lit le contenu des requêtes HTTP, comme l'adresse demandée ou les cookies, pour choisir le serveur. Un répartiteur de couche 4 ne voit que les adresses IP et les ports.
Article publié le 05/11/2026 sous la signature de Jonathan Gutierrez, rédigé à partir des sources citées ci-dessus, puis relu avant publication. Une information vous semble inexacte ou datée ? Signalez-le nous, nous corrigeons.