TL;DRLa couche réseau du modèle OSI permet à un paquet de données de traverser plusieurs réseaux pour aller de votre ordinateur à un serveur. Adresses IP, masques, NAT de la box, routeurs et tables de routage : voici comment cela fonctionne, avec des commandes à essayer et un relevé réel sur websource.fr.
La couche 3 en une phrase#
La couche 3 (layer 3) du modèle OSI, appelée couche réseau, se charge d'acheminer des données d'une machine à une autre, même quand elles sont sur des réseaux différents, à l'autre bout du pays ou du monde. Elle donne à chaque appareil une adresse IP et confie à des routeurs le soin de choisir, étape par étape, le chemin à suivre.
Les câbles et ondes de la couche 1 transportent les bits, et les trames de la couche 2 restent dans un même réseau local. La couche 3 franchit cette limite : elle permet à votre ordinateur, sur le Wi-Fi du bureau, de joindre un serveur hébergé ailleurs.
Le modèle OSI (ISO/IEC 7498-1, ITU-T X.200) est un modèle de référence ; Internet fonctionne en pratique avec le modèle TCP/IP (RFC 1122), dont la « couche Internet » correspond assez bien à la couche 3. Dans les deux cas, on parle du protocole IP.
Le paquet, unité de la couche réseau#
À la couche 3, les données voyagent dans des paquets. Un paquet IP comporte un en-tête, sorte d'étiquette d'envoi, suivi des données à transporter. L'en-tête contient notamment :
- l'adresse IP source, celle de l'expéditeur ;
- l'adresse IP de destination, celle du destinataire ;
- une durée de vie (TTL en IPv4, hop limit en IPv6), qui empêche un paquet de tourner indéfiniment ;
- l'indication du protocole transporté à l'intérieur, par exemple TCP, UDP ou ICMP.
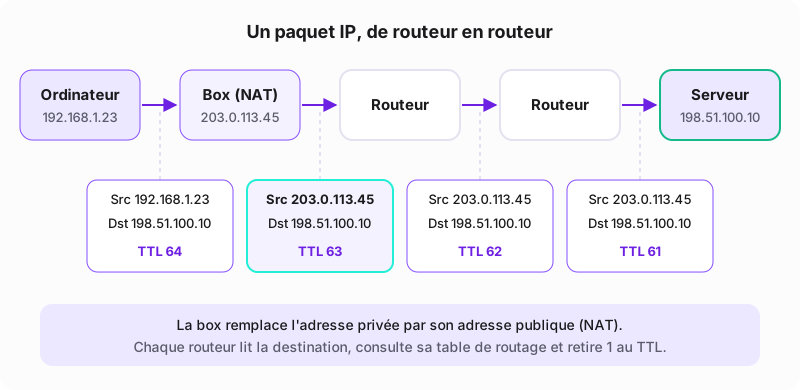
Le paquet voyage dans une trame de couche 2, refaite à chaque routeur ; le paquet, lui, garde ses adresses IP de bout en bout (sauf traduction d'adresses, voir plus bas).
Les adresses IP : IPv4 et IPv6#
Deux versions du protocole IP coexistent aujourd'hui sur Internet.
| IPv4 | IPv6 | |
|---|---|---|
| Norme | RFC 791 | RFC 8200 |
| Taille de l'adresse | 32 bits, soit environ 4,3 milliards d'adresses | 128 bits, un nombre d'adresses pratiquement inépuisable |
| Écriture | Quatre nombres de 0 à 255 : 192.168.1.23 | Huit groupes hexadécimaux, zéros abrégés : 2001:db8::23 |
| Durée de vie du paquet | Champ Time to Live (TTL) | Champ Hop Limit |
| Fragmentation en route | Possible par les routeurs | Seul l'expéditeur peut fragmenter |
| À la maison | Adresses privées + NAT de la box | En général une adresse publique par appareil, protégée par le pare-feu de la box |
Les adresses IPv4 libres sont devenues rares, d'où IPv6 et le recours massif à la traduction d'adresses. Beaucoup de sites, dont websource.fr, répondent dans les deux versions.
Le masque et la notation CIDR#
Une adresse IP se lit en deux parties : la partie réseau, commune à toutes les machines d'un même réseau, et la partie hôte, propre à chaque machine. Le masque indique où passe la frontière. On l'écrit aujourd'hui avec la notation CIDR (RFC 4632) : une barre oblique suivie du nombre de bits réservés au réseau.
192.168.1.23/24: les 24 premiers bits (192.168.1) désignent le réseau, le dernier nombre désigne la machine. C'est l'équivalent de l'ancien masque255.255.255.0, typique d'une box.10.0.0.0/8: seuls les 8 premiers bits sont fixés, le réseau peut contenir des millions de machines.- En IPv6, un réseau local reçoit le plus souvent un préfixe en
/64.
Grâce au masque, un appareil sait si son destinataire est sur le même réseau (contact direct) ou ailleurs (passage par un routeur).
Les adresses privées et le NAT de la box#
La RFC 1918 réserve trois plages d'adresses IPv4 à l'usage interne : 10.0.0.0/8, 172.16.0.0/12 et 192.168.0.0/16. Ces adresses privées ne circulent pas sur Internet : n'importe quelle maison ou entreprise peut les réutiliser. Votre ordinateur en 192.168.1.23 a sans doute un voisin qui porte exactement la même adresse chez lui.
Pour sortir sur Internet, la box pratique la traduction d'adresses (NAT) : elle remplace l'adresse source privée par sa propre adresse publique, note la correspondance, puis fait l'opération inverse sur les réponses. Tous les appareils de la maison ou du bureau partagent ainsi une seule adresse publique.
Passerelle par défaut, routeur et table de routage#
Un routeur relie plusieurs réseaux et transmet les paquets de l'un à l'autre ; votre box en est un. Pour chaque paquet reçu, le routeur lit l'adresse de destination et consulte sa table de routage, une liste de règles du type « pour joindre tel réseau, passer par tel voisin ». Quand plusieurs règles conviennent, la plus précise l'emporte : un /24 passe avant un /16.
Votre ordinateur a lui aussi une petite table de routage. Elle contient presque toujours une règle de dernier recours, la route par défaut, qui pointe vers la passerelle par défaut : l'adresse de la box. Tout ce qui ne concerne pas le réseau local lui est confié.
Sur Internet, les grands réseaux (opérateurs, hébergeurs, fournisseurs de cloud) s'échangent leurs routes avec le protocole BGP (RFC 4271), qui permet à chacun de savoir quel réseau annonce quelles adresses et par où les joindre.
TTL, ICMP, ping et traceroute#
Chaque routeur qui transmet un paquet retire 1 à son TTL (ou à son hop limit en IPv6). Quand la valeur tombe à zéro, le paquet est détruit, et le routeur renvoie en général un message d'erreur à l'expéditeur. Une boucle de routage ne peut donc pas saturer le réseau indéfiniment.
Ces messages d'erreur et de contrôle passent par ICMP (RFC 792 pour IPv4, ICMPv6 pour IPv6), le protocole de service de la couche 3. Deux outils très connus s'en servent :
- ping envoie une demande d'écho ICMP (echo request) et attend la réponse (echo reply). Il vérifie qu'une machine est joignable et mesure le temps d'aller-retour.
- traceroute envoie des sondes avec un TTL de 1, puis 2, puis 3… Chaque routeur qui voit le TTL arriver à zéro renvoie un message ICMP « délai dépassé », ce qui révèle son adresse. On reconstitue ainsi le chemin, routeur par routeur.
Fragmentation et MTU, simplement#
Chaque lien a une taille maximale de paquet, la MTU (Maximum Transmission Unit) : 1 500 octets sur un réseau Ethernet classique. En IPv4, un routeur peut découper (fragmenter) un paquet trop gros pour le lien suivant ; le destinataire réassemble les morceaux. En IPv6, les routeurs ne fragmentent jamais : l'expéditeur doit trouver la bonne taille lui-même, et tout lien IPv6 doit accepter au moins 1 280 octets. Une MTU mal réglée, sur un VPN par exemple, peut bloquer les gros envois tandis que les petits passent.
Bon à savoir : un « ping » qui ne répond pas ne prouve pas qu'une machine est éteinte. Beaucoup de serveurs et de pare-feu filtrent ICMP. De même, des étoiles
*dans un traceroute signifient seulement qu'un routeur n'a pas répondu à la sonde, pas qu'il bloque le trafic : si la ligne suivante répond, le chemin fonctionne.
À essayer vous-même#
Sur Linux, la commande ip affiche ce que voit la couche 3 de votre machine. Voici une sortie typique sur un ordinateur portable relié en Wi-Fi à une box (adresses d'exemple) :
ip -br addr
lo UNKNOWN 127.0.0.1/8 ::1/128
wlp2s0 UP 192.168.1.23/24 2001:db8:1:2::23/64 fe80::1c2b:3aff:fe4d:5e6f/64
ip route
default via 192.168.1.1 dev wlp2s0 proto dhcp src 192.168.1.23 metric 600
192.168.1.0/24 dev wlp2s0 proto kernel scope link src 192.168.1.23 metric 600ip -br addrliste chaque interface, son état et ses adresses avec leur masque CIDR.loest l'interface interne de la machine ; l'adresse enfe80::est une adresse IPv6 locale au lien, qui ne sort pas du réseau.ip routemontre la table de routage : la première ligne est la route par défaut, via la box en192.168.1.1; la seconde dit que le réseau192.168.1.0/24est joignable directement.
Sur Windows : ipconfig, route print et tracert.
Ce que l'on observe sur websource.fr#
Relevé du 22 octobre 2026 vers 9 h UTC, depuis notre serveur d'hébergement :
ping -4 -c 3 www.websource.fr
PING www.websource.fr (172.67.160.122) 56(84) bytes of data.
64 bytes from 172.67.160.122: icmp_seq=1 ttl=52 time=4.53 ms
64 bytes from 172.67.160.122: icmp_seq=2 ttl=52 time=4.52 ms
64 bytes from 172.67.160.122: icmp_seq=3 ttl=52 time=4.54 ms
--- www.websource.fr ping statistics ---
3 packets transmitted, 3 received, 0% packet loss, time 2006ms
rtt min/avg/max/mdev = 4.515/4.526/4.537/0.009 ms
traceroute -4 -n -q 1 -w 2 www.websource.fr
traceroute to www.websource.fr (104.21.34.114), 30 hops max, 60 byte packets
1 (masqué)
2 *
3 *
4-6 (routeurs de notre hébergeur, masqués)
7 10.200.2.77 4.610 ms
8 *
9 141.101.67.142 4.588 ms
10 141.101.67.187 4.890 ms
11 104.21.34.114 4.500 msCe qu'il faut en lire :
- Les adresses de www.websource.fr sont celles de Cloudflare, pas celles de notre serveur. Le site passe par Cloudflare en frontal : le nom résout vers deux adresses IPv4 (
104.21.34.114et172.67.160.122) et deux IPv6, toutes dans les plages publiées par Cloudflare. Le ping et le traceroute mesurent donc le chemin jusqu'à Cloudflare, qui relaie ensuite les requêtes vers notre serveur. - Le
ttl=52est la valeur restante à l'arrivée : valeur de départ de l'émetteur, moins les routeurs traversés. - Une adresse privée en plein chemin (
10.200.2.77) : les opérateurs utilisent parfois des adresses RFC 1918 pour leurs liaisons internes. Elles apparaissent dans un traceroute, mais ne sont pas joignables depuis Internet. - Les étoiles correspondent à des routeurs qui ne répondent pas aux sondes, ce qui n'empêche pas d'arriver au bout.
Les premiers sauts sont volontairement masqués. Sur votre poste, tracepath (s'il est installé) fait le même travail et indique en plus la MTU du chemin (pmtu).
Exemples d'utilisation au quotidien#
Pourquoi votre IP publique diffère de celle de votre ordinateur#
Votre ordinateur affiche 192.168.1.23, mais un site web voit une tout autre adresse : celle de la box, après traduction NAT. Pour la connaître : Quelle est mon adresse IP ?. Certains opérateurs, surtout mobiles, partagent même une adresse publique entre plusieurs abonnés. C'est aussi pourquoi géolocaliser une adresse IP donne une zone approximative, celle du réseau de l'opérateur, pas une adresse postale.
Accéder à un serveur#
Quand vous tapez une adresse de site, le nom est traduit en adresse IP, puis vos paquets partent vers la passerelle par défaut et les routeurs de l'opérateur, jusqu'au serveur. Côté serveur : un service qui n'écoute que sur une adresse privée n'est pas joignable depuis Internet, et un site derrière Cloudflare reçoit des connexions venant des adresses de Cloudflare. Plusieurs serveurs peuvent aussi se partager une même adresse d'entrée grâce à la répartition de charge.
Filtrer par adresse IP dans un pare-feu#
Un pare-feu peut autoriser ou refuser des paquets selon leur adresse source ou de destination, en notation CIDR. Exemple classique : réserver l'accès d'administration d'un serveur (SSH, interface de base de données) à l'adresse publique fixe du bureau. Limites : une adresse non fixe peut changer, et une adresse partagée autorise plus de monde que prévu.
Un hébergement où la couche réseau est déjà réglée#
Adresses IPv4 et IPv6, routage, pare-feu : sur un hébergement, ces réglages sont faits pour vous. Websource héberge un grand nombre de sites et accompagne ses clients dès la commande ; nos offres d'hébergement web démarrent dès 4,99 € HT/mois, avec le premier mois offert. Prochain article de la série : la couche 4, transport, avec TCP, UDP et les numéros de port.
Questions fréquentes#
Quelle est la différence entre une adresse IP et une adresse MAC ?#
L'adresse MAC identifie une carte réseau sur le réseau local et sert à la couche 2. L'adresse IP identifie un appareil à l'échelle d'Internet et sert à la couche 3 : elle reste la même de bout en bout, alors que les adresses MAC changent à chaque routeur traversé.
Pourquoi mon ordinateur a-t-il une adresse en 192.168 ?#
Parce que votre box lui attribue une adresse privée, réservée par la RFC 1918 à l'usage interne. Pour sortir sur Internet, la box remplace cette adresse par son adresse publique grâce au NAT.
Que signifie /24 après une adresse IP ?#
C'est la notation CIDR : les 24 premiers bits de l'adresse désignent le réseau, les bits restants désignent la machine. Un /24 équivaut à l'ancien masque 255.255.255.0.
Un ping sans réponse veut-il dire que le serveur est en panne ?#
Pas forcément. Beaucoup de serveurs et de pare-feu filtrent les messages ICMP utilisés par ping. Pour tester un site, il vaut mieux vérifier aussi qu'il répond dans le navigateur ou avec curl.
Qu'est-ce que la passerelle par défaut ?#
C'est le routeur, en général la box, auquel votre ordinateur confie tous les paquets destinés à une adresse qui n'est pas sur le réseau local. Elle apparaît sur la ligne default de la commande ip route.
Article publié le 03/11/2026 sous la signature de Jonathan Gutierrez, rédigé à partir des sources citées ci-dessus, puis relu avant publication. Une information vous semble inexacte ou datée ? Signalez-le nous, nous corrigeons.