TL;DRLe port 443 est celui par lequel passe tout site en HTTPS. Voici son rôle, ce qui le distingue du port 80, comment vérifier qu'il est ouvert et comment l'ouvrir, avec les résultats des tests que nous avons menés sur notre propre serveur.
À quoi sert le port 443 ?#
Le port 443 est le port par défaut du HTTPS, la version chiffrée du protocole HTTP. Quand vous ouvrez une adresse qui commence par https://, votre navigateur se connecte au port 443 du serveur sans que vous ayez à le préciser. C'est l'organisme IANA, chargé de tenir le registre des ports, qui lui a attribué ce rôle.
Un port n'est rien d'autre qu'un numéro qui permet à une même machine de proposer plusieurs services à la fois : le serveur web écoute sur le 80 et le 443, la base de données sur un autre, la messagerie sur d'autres encore. Le numéro indique au serveur à quel logiciel remettre la connexion entrante.
Port 80 ou port 443 : quelle différence ?#
| Port 80 | Port 443 | |
|---|---|---|
| Protocole | HTTP | HTTPS (HTTP + chiffrement TLS) |
| Données en transit | En clair, lisibles sur le réseau | Chiffrées |
| Certificat nécessaire | Non | Oui |
| Rôle aujourd'hui | Rediriger vers HTTPS, valider les certificats Let's Encrypt | Servir le site |
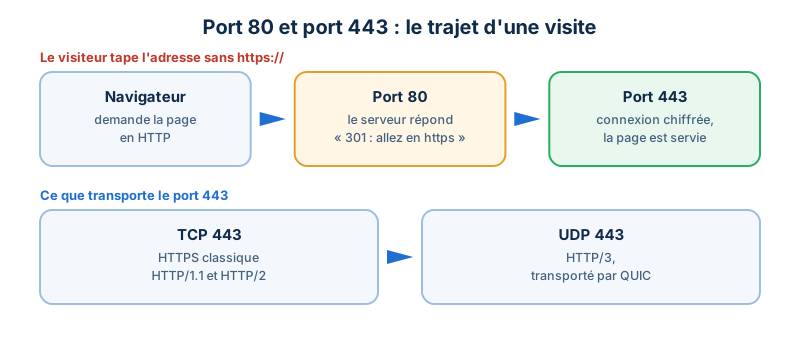
| Transport | TCP | TCP, et UDP pour HTTP/3 |
Les deux ports restent ouverts sur un serveur web correctement réglé. Le port 80 n'affiche plus de contenu : il renvoie le visiteur vers l'adresse sécurisée. Nous détaillons son fonctionnement dans l'article consacré au port 80. Fermer le port 80 est une fausse bonne idée : un visiteur qui tape l'adresse sans https:// tomberait sur une erreur au lieu d'être redirigé, et le renouvellement automatique des certificats peut en dépendre.
Ce que nous avons observé sur notre propre serveur#
Plutôt que de décrire le comportement théorique, nous avons lancé le 13 octobre 2026 une série de tests sur le serveur qui héberge ce site (Apache 2.4, derrière Cloudflare). Voici les réponses obtenues.
| Test | Réponse obtenue | Ce que verrait un visiteur |
|---|---|---|
| HTTP sur le port 80 | 301 vers https://www.websource.fr/ | Redirection invisible vers le site sécurisé |
| HTTP en clair envoyé sur le port 443 | 400 Bad Request : You're speaking plain HTTP to an SSL-enabled server port | Page d'erreur 400 |
| HTTPS envoyé sur le port 80 | curl (35) : wrong version number | ERR_SSL_PROTOCOL_ERROR |
| HTTPS sur un port où rien n'écoute | curl (7) : Could not connect to server | ERR_CONNECTION_REFUSED |
| TLS 1.0 puis TLS 1.1 sur le port 443 | Refusés | ERR_SSL_VERSION_OR_CIPHER_MISMATCH sur un très vieux navigateur |
| TLS 1.2 puis TLS 1.3 sur le port 443 | Acceptés | Site affiché |
Ces six lignes couvrent l'essentiel des pannes liées au port 443. Les deuxième et troisième cas sont les plus instructifs : un port ne « parle » qu'un seul langage. Envoyer du HTTP en clair à un port configuré pour le chiffrement, ou l'inverse, échoue toujours, et le message d'erreur dit lequel des deux s'est trompé. Ce sont les situations décrites dans nos articles sur ERR_SSL_PROTOCOL_ERROR et sur ERR_CONNECTION_REFUSED.
Autre constat : la réponse de notre site contient l'en-tête alt-svc: h3=":443". Il annonce au navigateur que le site est aussi joignable en HTTP/3, toujours sur le port 443 mais en UDP. Sur notre serveur d'origine, en revanche, seul le TCP 443 est en écoute : c'est Cloudflare, placé devant, qui assure le HTTP/3 avec les visiteurs. Si vous n'utilisez pas de proxy de ce type et souhaitez proposer HTTP/3, il faut ouvrir le port 443 en UDP en plus du TCP.
Vérifier que le port 443 est ouvert#
Deux questions sont à séparer : un logiciel écoute-t-il sur le port, et le port est-il joignable de l'extérieur ? La première se vérifie sur le serveur, la seconde depuis une autre machine.
# Sur le serveur : qui écoute sur 80 et 443 ?
ss -tlnp | grep -E ':(80|443) '

# Depuis une autre machine : le port répond-il ?
nc -zv exemple.fr 443
curl -I https://exemple.fr/
Si la première commande ne renvoie rien pour le 443, le serveur web n'est pas configuré pour le HTTPS. Si elle renvoie une ligne mais que le test extérieur échoue, un pare-feu bloque le port entre les deux.
Ouvrir le port 443#
1. Faire écouter le serveur web#
# Apache : module SSL activé, puis un hôte virtuel sur le port 443
a2enmod ssl

<VirtualHost *:443>
    ServerName exemple.fr
    SSLEngine on
    SSLCertificateFile    /etc/letsencrypt/live/exemple.fr/fullchain.pem
    SSLCertificateKeyFile /etc/letsencrypt/live/exemple.fr/privkey.pem
</VirtualHost>

# nginx
server {
    listen 443 ssl;
    server_name exemple.fr;
    ssl_certificate     /etc/letsencrypt/live/exemple.fr/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/exemple.fr/privkey.pem;
}
Vérifiez toujours la syntaxe avant de recharger le service (apache2ctl configtest ou nginx -t) : une erreur de configuration rechargée telle quelle coupe tous les sites du serveur, pas seulement celui que vous modifiez.
2. Autoriser le port dans les pare-feu#
ufw allow 80/tcp
ufw allow 443/tcp
ufw allow 443/udp    # seulement si le serveur sert lui-même HTTP/3
Le pare-feu du serveur n'est souvent pas le seul. Selon l'hébergement, il existe aussi un pare-feu réseau dans l'espace client de l'hébergeur, un groupe de sécurité chez les fournisseurs cloud, ou une redirection de port à créer sur la box pour un serveur installé au bureau. Un port ouvert sur la machine mais fermé à l'un de ces niveaux reste injoignable.
Bon à savoir. Un seul port 443 suffit pour héberger des dizaines de sites sur la même adresse IP, chacun avec son propre certificat. Le navigateur annonce le nom du site demandé dès le début de la connexion (mécanisme SNI), et le serveur choisit le certificat correspondant. Inutile, donc, de chercher un port différent par site.
Peut-on utiliser un autre port que le 443 pour le HTTPS ?#
Techniquement oui : le HTTPS fonctionne sur n'importe quel port, à condition de l'indiquer dans l'adresse, par exemple https://exemple.fr:8443/. Le port 8443 est d'ailleurs un choix courant pour les interfaces d'administration. Pour un site public, c'est à éviter : aucun visiteur ne tapera le numéro de port, de nombreux réseaux d'entreprise ne laissent sortir que le 80 et le 443, et les proxys comme Cloudflare ne relaient qu'une liste restreinte de ports.
Le port 443 est-il un risque de sécurité ?#
Un port ouvert n'est pas dangereux en lui-même : le risque vient du logiciel qui écoute derrière. Le port 443 doit être ouvert au monde entier, c'est sa fonction, à la différence du port MySQL 3306 qui ne devrait jamais l'être. Les précautions portent donc sur ce qu'il sert : un serveur web et un système à jour, les anciennes versions de TLS désactivées comme dans notre test, et un certificat valide. Sur ce dernier point, voyez notre guide des erreurs de certificat SSL.
Si vous ne voulez pas gérer tout cela vous-même#
Websource héberge un grand nombre de sites, et l'ouverture des ports, la configuration du HTTPS et le renouvellement des certificats sont pris en charge sur nos offres d'hébergement web. Nous accompagnons nos clients dès la commande : nous indiquons quoi régler chez le gestionnaire du nom de domaine, et si le site existe déjà ailleurs, sa migration est offerte avec les offres Premium et Advanced, et réalisée sur devis avec l'offre Standard.
Questions fréquentes#
Quel est le port HTTPS par défaut ?#
Le port 443. Le navigateur l'utilise automatiquement pour toute adresse en https://, sans qu'il soit nécessaire de l'écrire dans l'adresse.
Faut-il fermer le port 80 quand le site est en HTTPS ?#
Non. Le port 80 sert à rediriger vers l'adresse sécurisée les visiteurs qui arrivent en HTTP, et le renouvellement automatique des certificats peut en dépendre. Il doit rester ouvert et renvoyer une redirection 301.
Le port 443 est-il en TCP ou en UDP ?#
Les deux. Le HTTPS classique (HTTP/1.1 et HTTP/2) passe en TCP. HTTP/3, transporté par le protocole QUIC, utilise le port 443 en UDP.
Comment savoir si le port 443 est ouvert ?#
Sur le serveur, la commande ss -tlnp montre si un logiciel écoute sur le port. Depuis une autre machine, nc -zv exemple.fr 443 ou curl -I https://exemple.fr/ indiquent s'il est joignable de l'extérieur.
Peut-on héberger plusieurs sites HTTPS sur le même port 443 ?#
Oui. Grâce au mécanisme SNI, le navigateur annonce le nom du site demandé au début de la connexion et le serveur présente le certificat correspondant. Une seule adresse IP et un seul port suffisent.
Article publié le 19/10/2026 sous la signature de Jonathan Gutierrez, rédigé à partir des sources citées ci-dessus, puis relu avant publication. Une information vous semble inexacte ou datée ? Signalez-le nous, nous corrigeons.