TL;DRCertaines attaques ne cassent rien : elles détournent. Faire agir un utilisateur à son insu, faire requêter un serveur à la place de l'attaquant, ou exploiter une règle de gestion mal pensée. Voici les trois failles de cette famille, et comment s'en protéger.
Trois failles qui détournent plus qu'elles ne cassent#
Cette famille regroupe des attaques qui exploitent la confiance : celle du site envers le navigateur de l'utilisateur (CSRF), celle du réseau interne envers le serveur (SSRF), celle du processus métier envers les saisies (logique métier).
CSRF : faire agir un utilisateur à son insu#
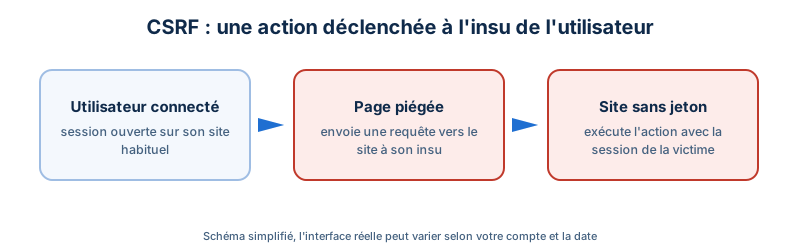
Le Cross-Site Request Forgery exploite le fait que le navigateur joint automatiquement les cookies de session à chaque requête vers un site. Une page piégée peut donc déclencher, depuis le navigateur d'un utilisateur connecté, une action sur le site cible : changement d'email, virement, suppression de compte. Le site croit que c'est l'utilisateur qui agit.
Comment s'en protéger#
- Jeton anti-CSRF dans chaque formulaire qui modifie des données, vérifié côté serveur.
- Cookies
SameSite(LaxouStrict) : le navigateur n'envoie pas le cookie dans les requêtes inter-sites à risque. - Méthodes HTTP adaptées : jamais d'action de modification derrière une requête
GET. - Ré-authentification pour les actions sensibles (changement d'email, de mot de passe, paiement).
{# Twig / Symfony : jeton CSRF dans un formulaire #}
<form method="post">
  <input type="hidden" name="_token" value="{{ csrf_token('delete-item') }}">
  <button type="submit">Supprimer</button>
</form>SSRF : faire requêter le serveur à la place de l'attaquant#
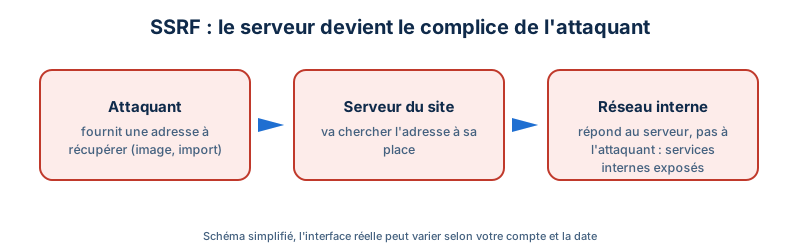
Le Server-Side Request Forgery survient quand un site récupère une ressource à partir d'une adresse fournie par l'utilisateur : import d'une image par URL, aperçu de lien, webhook, convertisseur de page en PDF. L'attaquant donne une adresse qui pointe vers un service interne (base de données, service d'administration, métadonnées du fournisseur de cloud). Le serveur, qui se trouve à l'intérieur du réseau, interroge ce service et peut en renvoyer le contenu.
Comment s'en protéger#
- Liste blanche des domaines autorisés plutôt qu'une liste d'interdits.
- Refuser les adresses internes : boucle locale, plages privées, adresses de métadonnées cloud, y compris après résolution DNS et après redirection.
- Limiter les protocoles à
https(ethttpsi nécessaire), jamaisfileougopher. - Isoler le serveur qui effectue ces requêtes et filtrer ses sorties réseau.
- Ne jamais renvoyer brut le contenu récupéré.
Failles de logique métier : exploiter la règle, pas le code#
Ici, le code fait exactement ce qu'on lui a demandé, c'est la règle qui est mal pensée. Quelques exemples : un code promo utilisable sans limite, une quantité négative dans un panier qui crédite le client, un parcours de paiement où l'on saute l'étape de validation, un essai gratuit qui se renouvelle en changeant d'email, une limite d'envoi qui se contourne en répétant la requête en parallèle.
Comment s'en protéger#
- Valider côté serveur toutes les règles : prix, quantités, remises, quotas, enchaînement des étapes.
- Recalculer au lieu de faire confiance : le total d'une commande se calcule sur le serveur à partir du catalogue, jamais depuis un champ du formulaire.
- Contrôler l'état : un paiement ne peut être validé que depuis l'état « en attente de paiement ».
- Gérer la concurrence : verrous ou contraintes d'unicité pour les actions « à usage unique ».
- Raisonner en abus : lors de la conception, demander « comment utiliser cette fonction à contre-emploi ? ».
- Tester les parcours, pas seulement les champs : un test d'intrusion manuel les repère mieux qu'un scanner.
Pourquoi les assaillants les utilisent#
- CSRF : aucune intrusion technique, il suffit d'attirer la victime sur une page, et l'action s'exécute avec ses droits.
- SSRF : permet d'atteindre des services internes inaccessibles depuis Internet, et a servi de point de départ à des compromissions majeures de plateformes cloud.
- Logique métier : difficile à détecter par un outil, parfois directement monétisable (remises, crédits, fraude).
- Ces failles passent sous les radars : les requêtes ressemblent à un usage normal.
Cas concret : l'import par URL#
Scénario illustratif. Un site propose d'importer l'avatar d'un utilisateur depuis une adresse. Un attaquant fournit l'adresse d'un service interne d'administration, que le serveur interroge sans objection. La réponse, affichée comme « image non valide » avec le contenu brut, révèle des informations de configuration. En parallèle, le même site accepte un code de réduction par requête répétée en parallèle : deux demandes simultanées utilisent le même code avant que le premier usage soit enregistré.
Cas d'usage typiques à surveiller#
- Formulaires de modification de compte, de mot de passe, de paiement.
- Fonctions « importer depuis une URL », aperçus de liens, webhooks, générateurs de PDF.
- Paniers, codes promo, remises, parrainage, crédits.
- Parcours en plusieurs étapes (inscription, paiement, validation).
- Fonctions soumises à quota (essai gratuit, envois, appels d'API).
Ce que nous configurons sur nos serveurs#
Jetons CSRF et cookies de session#
Dans nos applications Symfony, la protection CSRF est activée au niveau du framework, et les cookies de session sont réglés pour limiter l'envoi inter-sites :
# config/packages/framework.yaml
framework:
    csrf_protection: true
    session:
        cookie_secure: auto
        cookie_samesite: lax
La limitation des tentatives de connexion, cinq par fenêtre de quinze minutes, ralentit par ailleurs les attaques automatisées qui tentent de s'authentifier à la chaîne.
En-têtes contre le détournement de page#
Header always set X-Frame-Options "SAMEORIGIN"
Header always set Cross-Origin-Opener-Policy "same-origin-allow-popups"
Header always set Referrer-Policy "same-origin"
X-Frame-Options empêche d'afficher nos pages dans le cadre d'un site tiers (détournement de clic), et l'isolement d'origine limite l'interaction avec les fenêtres ouvertes depuis d'autres domaines.
Protéger le serveur contre les requêtes sortantes détournées#
Pour les outils qui récupèrent une adresse fournie par l'utilisateur, la règle côté code est de refuser les adresses internes. Côté serveur, le principe est de ne pas exposer d'outils d'administration sur l'interface locale sans authentification, afin que même une requête sortante détournée n'y trouve rien d'exploitable. Nos outils d'administration (profileur de débogage, gestion de bases de données) sont refusés ou protégés par mot de passe.
<If "%{REQUEST_URI} =~ m#^/_profiler(/|$)#">
    Require all denied
</If>Calculer côté serveur#
Pour tout ce qui touche aux montants (devis, factures, remises), les totaux sont recalculés côté serveur à partir des lignes et des règles de remise, et non repris depuis un champ de formulaire. Une logique de tarification qui accepte un total venu du navigateur est une invitation à la fraude.
Freiner les abus répétitifs#
Le module mod_evasive bloque temporairement une adresse dont le rythme de requêtes est anormal, ce qui complique l'exploitation d'une faille de logique par répétition rapide, mais ne la corrige pas : la correction se fait dans le code.
Les erreurs fréquentes#
- Désactiver la protection CSRF d'un formulaire « parce qu'elle gêne les tests ».
- Faire confiance à un champ caché (prix, rôle, identifiant) renvoyé par le navigateur.
- Autoriser n'importe quelle adresse dans une fonction d'import ou de webhook.
- Ne tester que le chemin heureux, jamais les usages détournés.
- Croire qu'un pare-feu applicatif arrête ces trois failles : elles passent pour du trafic normal.
Questions fréquentes#
Un site avec un cookie SameSite est-il à l'abri du CSRF ?#
Le réglage Lax bloque une grande partie des attaques mais pas toutes (par exemple celles qui passent par une requête GET de navigation). Le jeton anti-CSRF reste la protection de référence.
Un site sans fonction d'import est-il concerné par la SSRF ?#
Moins, mais pas à zéro : les webhooks, aperçus de liens, générateurs de PDF et certaines intégrations de réseaux sociaux requêtent aussi des adresses fournies de l'extérieur.
Comment détecter une faille de logique métier ?#
Par des revues de conception et des tests d'intrusion manuels qui reproduisent les parcours (paiement, remises, quotas) avec des usages détournés. Aucun scanner automatique ne comprend les règles de gestion d'un site.
Quelle est la différence entre CSRF et XSS ?#
La XSS injecte du code dans une page affichée à la victime. Le CSRF n'injecte rien : il fait envoyer à la victime une requête qu'elle n'a pas voulue. Une XSS peut d'ailleurs contourner la protection CSRF.
Article publié le 08/10/2026 sous la signature de Jonathan Gutierrez, rédigé à partir des sources citées ci-dessus, puis relu avant publication. Une information vous semble inexacte ou datée ? Signalez-le nous, nous corrigeons.