TL;DRUn site moderne est un assemblage : CMS, thèmes, extensions, bibliothèques JavaScript et PHP. Une seule brique obsolète suffit à ouvrir la porte. Voici pourquoi les pirates adorent les composants vulnérables, et comment garder le contrôle.
Qu'est-ce qu'un composant vulnérable ?#
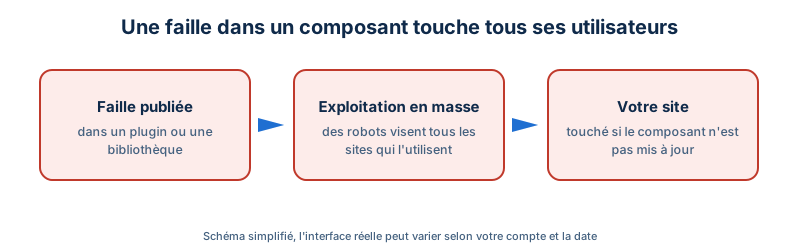
Un site s'appuie sur de nombreux composants qu'il n'a pas écrits : noyau du CMS, extensions, thèmes, bibliothèques JavaScript (jQuery, etc.), dépendances PHP gérées par Composer. Quand une faille est découverte dans l'un d'eux, l'éditeur publie un correctif. Le site reste exposé tant que ce correctif n'est pas appliqué.
Pourquoi les assaillants les utilisent#
- Le travail est déjà fait : la faille est documentée publiquement, souvent avec un code d'exploitation.
- L'effet d'échelle est énorme : un plugin installé sur des centaines de milliers de sites donne autant de cibles potentielles.
- La détection est triviale : la version d'un plugin se lit dans le code source de la page ou dans un fichier public.
- Les correctifs sont lents à arriver : beaucoup de sites ne sont mis à jour que des semaines ou des mois après la publication.
- La fenêtre est courte : les robots d'exploitation apparaissent souvent dans les heures qui suivent une divulgation.
Cas concret : l'extension de formulaire#
Scénario illustratif. Une extension de formulaire installée sur de nombreux sites WordPress comporte une faille permettant de déposer un fichier sans authentification. L'éditeur publie un correctif, l'alerte est relayée par la presse spécialisée. Pendant que les administrateurs attendent « la prochaine fenêtre de maintenance », des robots balayent Internet à la recherche de la version vulnérable. Dans les jours suivants, des centaines de sites hébergent un fichier de contrôle à distance, pour un défaut corrigé depuis une semaine.
Cas d'usage typiques à surveiller#
- CMS (WordPress, PrestaShop, Joomla, Drupal, Magento) et leurs modules, thèmes et extensions.
- Bibliothèques JavaScript chargées par les pages (versions anciennes de jQuery, de librairies de carrousel).
- Dépendances applicatives (Composer, npm).
- Système et services : PHP, Apache, base de données, OpenSSL.
- Extensions « gratuites » téléchargées sur des sites non officiels, parfois piégées dès l'origine.
Comment s'en prémunir#
- Faire l'inventaire : savoir précisément quels composants et quelles versions tournent.
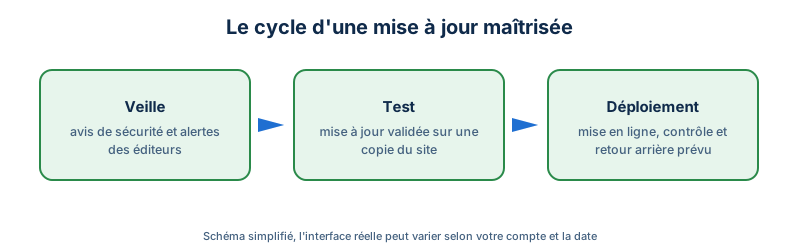
- Mettre en place une veille : avis de sécurité des éditeurs, bases de vulnérabilités, alertes de la communauté.
- Appliquer les correctifs de sécurité rapidement, et tester les mises à jour importantes sur une copie du site.
- Supprimer ce qui ne sert plus : un plugin désactivé reste présent et peut être exploité.
- Choisir des composants maintenus : date de dernière mise à jour, nombre d'utilisateurs, réactivité de l'éditeur.
- Télécharger depuis les sources officielles uniquement, jamais d'extension « piratée ».
- Automatiser l'audit des dépendances :
composer auditetnpm auditsignalent les versions vulnérables. - Prévoir un retour arrière : sauvegarde avant chaque mise à jour.
# Vérifier les dépendances PHP d'un projet Composer
composer audit

# Équivalent côté JavaScript
npm auditCe que nous configurons sur nos serveurs#
Des dépendances gérées et un framework récent#
Nos applications Symfony gèrent leurs bibliothèques avec Composer et suivent les versions récentes du framework : une montée de version mineure de Symfony est intégrée régulièrement. Les commandes composer audit et npm audit sont l'outil de référence pour repérer une dépendance touchée par une faille connue.
Limiter ce qu'un composant compromis peut faire#
Même un composant à jour peut cacher une faille encore inconnue. Nous limitons donc les dégâts :
- Dossiers de dépôt non exécutables : un fichier PHP déposé via une extension vulnérable ne s'exécute pas.
- Un pool PHP-FPM par site, avec son propre utilisateur : une compromission n'atteint pas les autres sites de la machine.
- Version du serveur masquée (
ServerTokens Prod) : un scanner ne reçoit pas la version exacte d'Apache.
# Dans les dossiers d'envoi de fichiers : aucun script ne s'exécute
<FilesMatch "(?i)\.(php[0-9]?|phtml|phar)$">
    Require all denied
</FilesMatch>Surveiller les journaux#
Un pic de requêtes vers un chemin de plugin qui n'existe pas chez vous est souvent le signe d'un scan en cours. Les journaux d'accès et d'erreurs de chaque site sont conservés séparément, ce qui permet de repérer ces tentatives et de les relier au bon site.
Les erreurs fréquentes#
- Reporter les mises à jour « parce que ça marche ».
- Garder des plugins désactivés mais présents.
- Utiliser des versions « nulled » de thèmes et d'extensions payantes.
- Ne pas savoir quelles versions tournent en production.
- Mettre à jour directement en production, sans sauvegarde ni retour arrière.
Questions fréquentes#
À quelle fréquence faut-il mettre à jour ?#
Les correctifs de sécurité dès qu'ils sont publiés. Pour le reste, un cycle régulier (mensuel par exemple), avec tests sur une copie du site.
Une mise à jour peut-elle casser mon site ?#
Oui, c'est le risque, et la raison pour laquelle on teste sur une copie et on garde une sauvegarde. Ne pas mettre à jour expose pourtant à un risque plus élevé.
Comment savoir si un plugin est abandonné ?#
Regardez la date de dernière mise à jour, la compatibilité avec votre version du CMS, les réponses de l'éditeur au support et les avis de sécurité. Un plugin sans mise à jour depuis plus d'un an doit être remplacé.
Un CMS sur mesure est-il plus sûr qu'un CMS grand public ?#
Pas automatiquement. Il évite les attaques de masse sur des failles connues, mais il n'a pas bénéficié de milliers d'audits. Le code maison a ses propres failles, d'où l'intérêt des audits et des dépendances à jour.
Article publié le 08/10/2026 sous la signature de Jonathan Gutierrez, rédigé à partir des sources citées ci-dessus, puis relu avant publication. Une information vous semble inexacte ou datée ? Signalez-le nous, nous corrigeons.