TL;DRUn test d'intrusion, ou pentest, consiste à simuler une cyberattaque éthique sur un système informatique pour trouver ses failles avant de vrais attaquants. Avant de détailler la méthode, les outils et des exemples concrets, un constat : la cybersécurité est aujourd'hui le domaine le plus stable de l'informatique, celui qui recrute le plus et qui rémunère le mieux, porté notamment par l'émergence des IA.
La cybersécurité, le domaine le plus stable de l'informatique#
Développement, réseau, données, cloud : tous les métiers de l'informatique ont connu des secousses ces dernières années, entre gels d'embauches, vagues de licenciements dans la tech et automatisation d'une partie du code par l'IA. La cybersécurité est celui qui résiste le mieux. La raison est simple : tant qu'il existera des systèmes connectés, il existera des personnes pour les attaquer. Une entreprise peut repousser un nouveau site ou une nouvelle application, mais elle ne peut pas repousser sa protection.
Les chiffres vont dans ce sens. En France, l'Observatoire des métiers de la cybersécurité publié par l'ANSSI en 2025 relève une hausse de 49 % des offres d'emploi cyber entre 2019 et 2024, avec près d'une offre sur deux qui vise un niveau bac+5. Au niveau mondial, l'étude ISC2 estimait en 2024 à 4,8 millions le nombre de professionnels manquants pour protéger correctement les organisations. Dans son édition 2025, l'ISC2 a changé d'angle : le problème n'est plus seulement le nombre de personnes, mais les compétences, et 95 % des organisations déclarent au moins un manque de compétences dans leurs équipes.
C'est aussi le domaine qui rémunère le mieux. Selon les baromètres relayés par l'Apec et les observatoires de métiers, un testeur d'intrusion débutant démarre en France autour de 2 900 à 3 300 € brut par mois, la médiane se situe vers 57 000 € brut par an après trois à six ans d'expérience, et les profils confirmés dépassent couramment 65 000 €. Les écarts entre sources sont réels (salaire fixe ou package complet, Île-de-France ou régions, secteur bancaire ou PME), mais la tendance est partout la même : à expérience égale, la cyber paie plus que la moyenne des métiers de l'informatique.
Pourquoi l'IA accélère encore la demande#
On aurait pu croire que l'IA allait réduire le besoin d'experts. C'est l'inverse qui se produit, pour trois raisons :
- Les attaques sont plus nombreuses et plus crédibles. Un e-mail de hameçonnage rédigé par une IA n'a plus de fautes, reprend le ton de l'entreprise visée et se décline en milliers de variantes.
- L'IA crée de nouvelles surfaces à protéger. Chatbots, agents qui lisent des e-mails et agissent dans des outils, assistants branchés sur des bases internes : tout cela doit être testé. L'OWASP publie d'ailleurs un Top 10 dédié aux applications à base de grands modèles de langage.
- Il faut des gens qui comprennent les deux mondes. Dans l'étude ISC2 2025, l'IA est la compétence la plus citée comme manquante, par 41 % des répondants.
Dans ce paysage, le test d'intrusion est l'une des portes d'entrée les plus concrètes du métier. Voyons comment il se pratique.
Qu'est-ce qu'un pentest, exactement ?#
Un pentest (de l'anglais penetration test, test d'intrusion) consiste à évaluer la sécurité d'un système informatique avec l'accord écrit de son propriétaire, en employant les mêmes techniques qu'un attaquant réel, afin de découvrir ses failles avant lui. Le testeur ne se contente pas de lister des vulnérabilités théoriques : il démontre qu'elles sont exploitables et mesure jusqu'où une personne malveillante pourrait aller.
C'est ce qui le distingue des autres contrôles de sécurité :
| Exercice | Ce qu'il fait | Ce qu'il apporte |
|---|---|---|
| Scan de vulnérabilités | Un outil automatique compare les versions installées à une base de failles connues | Une liste rapide, mais avec beaucoup de faux positifs |
| Audit de configuration | Revue des paramètres d'un serveur, d'un pare-feu ou d'un annuaire | Les écarts par rapport aux bonnes pratiques |
| Pentest | Une personne enchaîne les failles et prouve leur impact réel | Une vision concrète du risque, hiérarchisée et corrigeable |
| Bug bounty | Des chercheurs externes testent en continu, rémunérés à la faille | Un regard permanent, mais moins cadré dans le temps |
Boîte noire, boîte grise, boîte blanche#
Avant de commencer, on choisit le niveau d'information fourni au testeur. C'est un paramètre central, car il change radicalement le déroulé :
- Boîte noire : le testeur ne reçoit presque rien, souvent juste une adresse de site. Il se met dans la peau d'un attaquant extérieur qui ne connaît pas l'entreprise. C'est réaliste, mais une partie du temps passe à chercher des informations.
- Boîte grise : le testeur reçoit quelques accès, par exemple un compte utilisateur standard. C'est le scénario le plus fréquent, car il simule un client, un salarié ou un prestataire mal intentionné, ou encore un attaquant qui a déjà volé un identifiant.
- Boîte blanche : le testeur reçoit tout, y compris le code source et les schémas d'architecture. C'est le plus complet pour trouver un maximum de failles dans un temps donné, mais le moins représentatif d'une attaque réelle.
La règle numéro un : l'autorisation#
Avant toute chose, il faut insister sur le point le plus important de cet article. Un test d'intrusion sans autorisation écrite est un délit. En France, accéder ou se maintenir frauduleusement dans un système de traitement automatisé de données est puni par les articles 323-1 et suivants du Code pénal, avec des peines de prison et de fortes amendes, indépendamment des dégâts causés.
Ce qui rend un pentest légal, ce n'est donc pas la technique employée : c'est le document d'autorisation, signé par une personne habilitée chez le propriétaire du système. Ce document, souvent appelé « règles d'engagement », précise au minimum :
- le périmètre exact : quelles adresses IP, quels noms de domaine, quelles applications sont concernées, et surtout ce qui est explicitement hors périmètre ;
- les dates et horaires autorisés, pour éviter de perturber la production aux heures de forte activité ;
- les actions interdites : attaques par déni de service, ingénierie sociale sur les salariés, tests sur des données réelles de clients ;
- les contacts d'urgence des deux côtés, à joindre si quelque chose tourne mal ;
- la confidentialité : tout ce qui est découvert reste strictement entre le testeur et le client.
Bon à savoir : pour s'entraîner légalement, il n'est pas nécessaire d'attaquer un vrai site. Des environnements prévus pour ça existent, comme les machines volontairement vulnérables à installer chez soi, les plateformes de type « capture the flag » et les programmes de bug bounty, qui donnent un cadre et une autorisation claire.
Les six étapes d'un test d'intrusion#
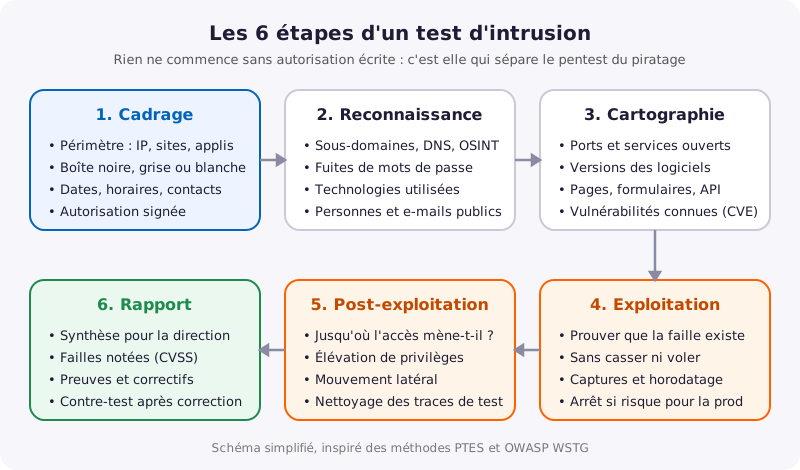
Les méthodes reconnues du métier, comme le PTES (Penetration Testing Execution Standard) ou le guide OWASP WSTG pour le web, décrivent un déroulé assez stable. On peut le résumer en six étapes.
1. Le cadrage#
C'est la phase où l'on signe l'autorisation et où l'on décide de tout : périmètre, niveau d'information (boîte noire, grise ou blanche), dates, objectifs. Un bon cadrage répond à une question simple : qu'est-ce qu'on cherche à savoir ? « Un inconnu peut-il atteindre notre base clients depuis Internet ? » n'appelle pas le même test que « un employé peut-il accéder à la paie de ses collègues ? ».
2. La reconnaissance#
Le testeur rassemble tout ce qu'on peut apprendre sans attaquer : c'est le renseignement en sources ouvertes (OSINT). Concrètement, il cherche les sous-domaines oubliés, les adresses e-mail publiques, les technologies utilisées, les documents mis en ligne par erreur, ou encore les mots de passe d'employés ayant fuité lors de piratages passés d'autres services. Cette étape est souvent la plus riche : beaucoup d'intrusions réelles commencent par un identifiant trouvé dans une ancienne fuite, pas par une faille sophistiquée.
3. La cartographie#
On dresse ensuite le plan du terrain. Sur un réseau, cela veut dire repérer les machines joignables et les services qui écoutent (un serveur web, une base de données, un accès distant). Sur une application web, cela veut dire lister les pages, les formulaires, les points d'entrée des API et les paramètres. L'objectif est d'obtenir la liste complète de la « surface d'attaque », c'est-à-dire tous les endroits par lesquels on pourrait entrer.
4. L'exploitation#
C'est l'étape que tout le monde imagine, et pourtant la plus encadrée. Le testeur tente de confirmer qu'une faille repérée est réellement exploitable, en allant juste assez loin pour le prouver : afficher une donnée qu'il ne devrait pas voir, obtenir un accès, mais sans casser le service ni voler de données réelles. Chaque action est horodatée et accompagnée d'une capture, afin de pouvoir tout rejouer et tout expliquer ensuite. Si une manipulation risque de perturber la production, on s'arrête et on la note comme « à tester en environnement de recette ».
5. La post-exploitation#
Trouver une porte d'entrée ne suffit pas : encore faut-il savoir jusqu'où elle mène. Le testeur évalue alors l'impact réel. Un accès obtenu sur un serveur secondaire permet-il de rebondir vers un serveur sensible (ce qu'on appelle le mouvement latéral) ? Un compte limité peut-il gagner des droits d'administrateur (l'élévation de privilèges) ? C'est cette étape qui transforme une faille technique en risque métier compréhensible par la direction. À la fin, le testeur nettoie tout ce qu'il a déposé pendant le test.
6. Le rapport#
C'est le livrable, et la vraie valeur du pentest. Un bon rapport comporte deux niveaux de lecture : une synthèse pour les décideurs, qui explique les risques en langage clair, et une partie technique détaillée pour les équipes qui vont corriger. Chaque faille y est notée selon un barème reconnu, le CVSS, qui attribue un score de 0 à 10 selon la gravité, prouvée par des captures, et surtout accompagnée d'un correctif concret. Un pentest sérieux se termine toujours par un contre-test : une fois les corrections appliquées, le testeur revient vérifier qu'elles tiennent.
Les outils du pentesteur#
Un testeur ne part pas de zéro à chaque fois. Il s'appuie sur une boîte à outils, souvent regroupée dans une distribution Linux dédiée comme Kali Linux ou Parrot OS. Sans entrer dans leur utilisation, voici les grandes familles et à quoi elles servent :
| Famille d'outil | À quoi ça sert | Exemples courants |
|---|---|---|
| Cartographie réseau | Repérer les machines et les services qui écoutent | Nmap |
| Scanner de vulnérabilités | Comparer les versions aux failles connues | OpenVAS, Nessus |
| Test d'applications web | Intercepter et analyser les échanges avec un site | Burp Suite, OWASP ZAP |
| Test des mots de passe | Vérifier la robustesse des mots de passe stockés | Hashcat, John the Ripper |
| Cadre d'exploitation | Rejouer des failles connues de façon contrôlée | Metasploit |
Ces outils sont publics et utilisés tous les jours par les défenseurs eux-mêmes. Ce n'est pas l'outil qui fait le pentesteur, mais la méthode et le jugement : savoir quoi tester, comprendre un résultat, et surtout proposer la bonne correction.
Trois exemples concrets de failles trouvées en pentest#
Pour rendre tout cela tangible, voici trois cas très répandus, présentés sous l'angle qui compte : ce que le testeur observe, et comment on corrige. Ce sont trois classiques du Top 10 de l'OWASP.
Exemple 1 : accéder aux données d'un autre utilisateur (IDOR)#
Le constat. Une facture est accessible à l'adresse /facture?id=1024. Le testeur, connecté avec son propre compte, remplace 1024 par 1025 et voit s'afficher la facture d'un autre client. L'application a vérifié qu'il était connecté, mais pas que cette facture lui appartenait.
La correction. Côté serveur, vérifier systématiquement que la ressource demandée appartient bien à l'utilisateur connecté avant de l'afficher. On ne se fie jamais à un identifiant passé dans l'URL pour décider qui a le droit de voir quoi.
Exemple 2 : une injection dans un formulaire de recherche#
Le constat. Un champ de recherche renvoie une erreur de base de données inhabituelle quand on y tape une apostrophe. Signe que le texte saisi est inséré tel quel dans une requête : une donnée fournie par l'utilisateur se retrouve mélangée au code qui interroge la base. Un attaquant pourrait détourner la requête pour lire des données qui ne lui sont pas destinées.
La correction. Utiliser des requêtes préparées (requêtes paramétrées), qui séparent clairement le code de la base des données saisies. Avec un framework comme Symfony et son ORM Doctrine, c'est le comportement par défaut, à condition de ne pas construire de requêtes « à la main » en collant des morceaux de texte.
Exemple 3 : une interface d'administration laissée ouverte#
Le constat. Pendant la reconnaissance, le testeur découvre une adresse /admin accessible depuis Internet, protégée par un simple couple identifiant / mot de passe par défaut jamais changé depuis l'installation. C'est un cas de mauvaise configuration, l'une des causes d'intrusion les plus fréquentes.
La correction. Changer tous les mots de passe par défaut, restreindre l'accès aux interfaces sensibles (par adresse IP ou via un VPN), activer une double authentification, et surveiller les tentatives de connexion. C'est exactement le type de point qu'un pentest met en lumière avant qu'un attaquant ne le trouve.
Comment se lancer dans le métier#
Si cet article vous donne envie d'aller plus loin, la bonne nouvelle est que le domaine est ouvert et que les chemins sont variés. Quelques repères :
- Les bases d'abord. Comprendre les réseaux, un système Linux et au moins un langage de programmation. On ne teste bien que ce qu'on sait construire.
- S'entraîner légalement. Les plateformes d'entraînement en ligne et les compétitions de type « capture the flag » permettent de pratiquer sans risque et constituent une vitrine appréciée des recruteurs.
- Les certifications. Elles rassurent les employeurs et structurent l'apprentissage. Les plus connues côté offensif sont orientées pratique, avec un examen où il faut réellement compromettre des machines dans un temps limité.
- La rigueur avant la technique. Un bon pentesteur sait surtout écrire clairement, prouver ses dires et proposer des correctifs utiles. Le reste s'apprend.
Faut-il faire tester son propre site ?#
Si vous dirigez une entreprise avec un site, une boutique en ligne ou une application qui manipule des données clients, la réponse est oui, au moins une fois par an et à chaque changement majeur. C'est aussi une exigence qui revient de plus en plus dans les contrats, les assurances cyber et les réglementations.
Chez Websource, la sécurité n'est pas un sujet à part : nous hébergeons et infogérons un grand nombre de sites, nous surveillons les failles connues au quotidien et nous appliquons les correctifs sur les sites que nous gérons. Pour les projets sensibles, nous accompagnons nos clients dès la mise en ligne afin que les bonnes pratiques décrites ici soient en place avant même un premier test. Si vous vous demandez où en est votre site, parlons-en : mieux vaut découvrir une faille lors d'un test que lors d'une attaque.
Questions fréquentes#
Faut-il être développeur pour devenir pentesteur ?#
Ce n'est pas obligatoire, mais savoir lire du code et comprendre comment une application est construite aide énormément. Beaucoup de pentesteurs viennent du développement ou de l'administration système. L'essentiel est la curiosité, la rigueur et l'envie de comprendre comment les choses se cassent, puis comment les réparer.
Un pentest est-il légal ?#
Oui, à une condition : disposer d'une autorisation écrite et signée du propriétaire du système testé, qui fixe le périmètre et les dates. Sans cette autorisation, accéder à un système informatique sans y être autorisé est puni par les articles 323-1 et suivants du Code pénal. C'est le document d'autorisation qui sépare le pentest du piratage.
Combien de temps dure un test d'intrusion ?#
Cela dépend du périmètre. Un test ciblé sur une seule application web dure souvent de 3 à 10 jours. Un test plus large, couvrant un système d'information complet ou plusieurs applications, peut s'étaler sur plusieurs semaines. Le cadrage sert justement à définir ce qui est réaliste dans le temps imparti.
Quelle différence entre un pentest et un scan de vulnérabilités ?#
Un scan de vulnérabilités est automatique : un outil compare les versions installées à une base de failles connues et produit une liste, souvent avec des faux positifs. Un pentest est mené par une personne qui prouve que les failles sont réellement exploitables, les enchaîne et mesure l'impact concret pour l'entreprise.
À quelle fréquence faire un pentest ?#
Au minimum une fois par an, et à chaque changement majeur : nouvelle application, refonte, migration, ouverture d'un nouveau service en ligne. Entre deux pentests, un scan de vulnérabilités régulier et une veille sur les failles connues (CVE) permettent de garder le niveau.
Article publié le 09/11/2026 sous la signature de Jonathan Gutierrez, rédigé à partir des sources citées ci-dessus, puis relu avant publication. Une information vous semble inexacte ou datée ? Signalez-le nous, nous corrigeons.