TL;DRUn pirate n'a pas toujours besoin de casser quoi que ce soit : il lui suffit parfois de ramasser ce qui traîne. Données non chiffrées, sauvegardes accessibles, clés d'API écrites dans le code : voici les failles d'exposition de données et comment les éviter.
Qu'est-ce qu'une exposition de données sensibles ?#
Il s'agit de données (identifiants, informations personnelles, données bancaires, secrets techniques) accessibles à des personnes qui ne devraient pas pouvoir les lire. Aucune « intrusion » n'est nécessaire : la donnée est là, mal protégée, mal rangée ou transmise en clair.
Les formes les plus courantes#
- Transmission en clair : site sans HTTPS, ou connexions HTTP acceptées en plus du HTTPS.
- Données stockées sans chiffrement : mots de passe en clair, données personnelles ou cartes de paiement non protégées.
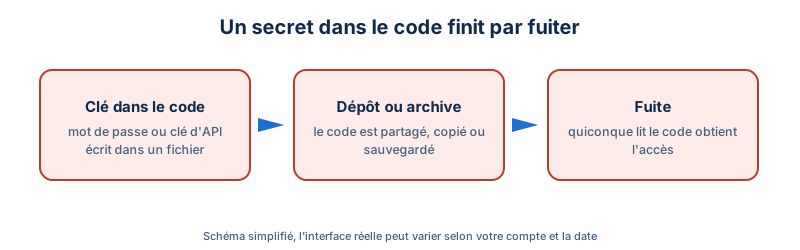
- Secrets dans le code : clés d'API, mots de passe de base de données, jetons, écrits dans un fichier versionné.
- Sauvegardes accessibles : export de base dans un dossier public ou stockage cloud ouvert.
- Messages d'erreur bavards : traces de pile, requêtes SQL, chemins de fichiers affichés au visiteur.
- Journaux et exports contenant des données personnelles, accessibles trop largement.
- Mauvais algorithmes : hachage obsolète, chiffrement faible, clés mal gérées.
Pourquoi les assaillants les utilisent#
- Le gain est immédiat : une clé d'API ou un identifiant de base de données donne un accès direct, sans autre faille.
- La recherche est automatisée : des robots parcourent les dépôts publics et les sites à la recherche de motifs de clés (clés cloud, jetons de paiement, mots de passe).
- La revente est rentable : bases clients, emails, numéros de téléphone, données de santé ou de paiement.
- La pression est double : fuite de données, puis rançon ou menace de publication, avec en plus l'exposition à des sanctions au titre du RGPD.
Cas concret : la clé oubliée dans un dépôt#
Scénario illustratif. Un développeur place une clé d'API de paiement directement dans un fichier de configuration pour aller plus vite, puis envoie le projet sur un dépôt de code. Le dépôt est public par erreur pendant quelques heures. Des robots qui surveillent en continu les nouveaux dépôts repèrent le motif de la clé et l'utilisent. Le développeur supprime ensuite le fichier : trop tard, la clé figure toujours dans l'historique du dépôt et doit être révoquée.
Cas d'usage typiques à surveiller#
- Fichiers de configuration (
.env,config.php,wp-config.php) et leurs copies de sauvegarde. - Dépôts de code (publics ou partagés avec des prestataires).
- Sauvegardes de bases de données et archives de site.
- Pages d'erreur et outils de débogage.
- Formulaires qui collectent des données personnelles et pièces jointes.
- API qui renvoient plus de champs que nécessaire.
Comment s'en prémunir#
- HTTPS partout, avec redirection des connexions non chiffrées et HSTS.
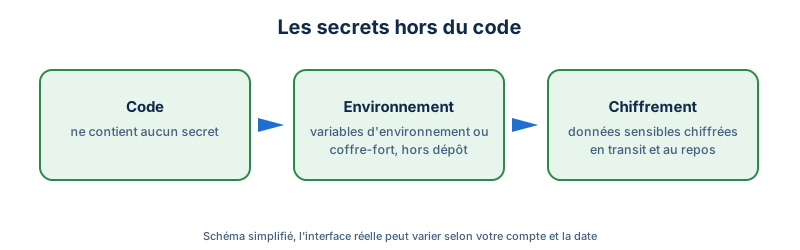
- Secrets hors du code : variables d'environnement, gestionnaire de secrets, fichier de configuration ignoré par le dépôt.
- Révoquer tout secret exposé, même brièvement : supprimer le fichier ne suffit pas car l'historique le garde.
- Chiffrer les données sensibles au repos et hacher les mots de passe avec un algorithme adapté.
- Minimiser : ne collecter et ne conserver que les données nécessaires, pour la durée nécessaire.
- Contrôler les sauvegardes : stockage hors du dossier web, accès restreint, chiffrement si elles sortent du serveur.
- Messages d'erreur génériques pour le public, détails dans les journaux internes.
- API sobres : ne renvoyer que les champs utiles.
Ce que nous configurons sur nos serveurs#
HTTPS imposé et HSTS#
Le site est servi en HTTPS, et l'en-tête HSTS demande au navigateur de ne plus jamais utiliser HTTP :
Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains; preload"Secrets en variables d'environnement, hors du dépôt#
Dans nos applications Symfony, les clés (paiement, services tiers) sont lues depuis les variables d'environnement, et les fichiers qui les contiennent sont exclus du dépôt :
# .gitignore
/.env.local
/.env.local.php
/.env.*.local
.env
/var/
/vendor/
# config/packages/stripe.yaml (exemple)
stripe:
secret_key: '%env(STRIPE_SECRET_KEY)%'Le fichier d'environnement et le dossier de cache se trouvent hors du dossier servi par Apache : seul public/ est joignable depuis Internet.
Documents privés jamais servis directement#
Les factures et contrats PDF sont dans des dossiers où un .htaccess renvoie un 403 pour toute requête directe. Ils ne sont accessibles qu'à travers des routes applicatives qui vérifient un jeton et la propriété du document. Sans cette règle, un fichier nommé par une référence séquentielle pouvait être téléchargé par énumération.
<IfModule mod_rewrite.c>
    RewriteEngine On
    RewriteRule ^ - [F,L]
</IfModule>Pas de fuite par les fichiers de dépôt#
<DirectoryMatch "/(\.svn|\.git)">
    Require all denied
</DirectoryMatch>Pas de fuite par les en-têtes et les erreurs#
ServerTokens Prod,ServerSignature Off: version non publiée.- Profileur de débogage refusé en production.
Referrer-Policy: same-origin: l'adresse des pages internes n'est pas transmise aux sites tiers.
Isoler les sessions#
Les fichiers de session sont stockés dans un dossier du projet hors de public/ et les cookies sont marqués Secure quand la connexion est chiffrée, avec SameSite=Lax.
Les erreurs fréquentes#
- Penser qu'un dépôt « privé » protège un secret : il circule vers des prestataires, des outils, des sauvegardes.
- Supprimer un secret commité sans le révoquer.
- Conserver des données personnelles « au cas où » sans durée limite.
- Afficher le message d'erreur technique complet au visiteur.
- Oublier les copies : sauvegardes, environnements de test, exports envoyés par email.
Questions fréquentes#
Que faire si une clé d'API a été exposée ?#
La révoquer et en générer une nouvelle immédiatement, puis vérifier les journaux du service pour détecter une utilisation frauduleuse. Supprimer le fichier du dépôt ne suffit pas : l'historique conserve la clé.
Un fichier .env est-il dangereux ?#
Il ne l'est pas en soi, à condition de ne jamais être servi par le serveur web ni versionné. Placé hors du dossier public et exclu du dépôt, il fait son travail.
Le RGPD impose-t-il de chiffrer les données ?#
Il impose des mesures de sécurité adaptées au risque, et cite le chiffrement parmi les mesures possibles. En cas de fuite de données personnelles, une notification à la CNIL peut être obligatoire.
Comment vérifier si mes secrets ont fuité ?#
Analysez l'historique de vos dépôts avec un outil de détection de secrets, vérifiez les chemins courants (/.env, /.git) sur votre site, et surveillez l'activité anormale côté fournisseur de services.
Article publié le 08/10/2026 sous la signature de Jonathan Gutierrez, rédigé à partir des sources citées ci-dessus, puis relu avant publication. Une information vous semble inexacte ou datée ? Signalez-le nous, nous corrigeons.