TL;DRPourquoi forcer une porte quand on peut utiliser la clé ? Les failles d'authentification permettent de se connecter à la place d'un utilisateur, et celles de session d'utiliser une connexion déjà ouverte. Voici comment elles fonctionnent et comment s'en protéger.
Authentification et session : deux maillons#
L'authentification vérifie l'identité d'un utilisateur (identifiant et mot de passe, double facteur, connexion Google). La session garde le visiteur connecté d'une page à l'autre, en général grâce à un cookie contenant un identifiant aléatoire. Si l'un ou l'autre est faible, un attaquant se retrouve connecté sans jamais avoir « piraté » le serveur.
Les principales attaques#
- Mots de passe faibles ou par défaut : « admin / admin », prénoms, dates de naissance. Un dictionnaire de quelques milliers de mots de passe suffit souvent.
- Bourrage d'identifiants (credential stuffing) : l'attaquant essaie sur votre site des couples email et mot de passe volés ailleurs, en comptant sur la réutilisation.
- Force brute : essais massifs sur un compte précis, d'où l'intérêt de limiter les tentatives.
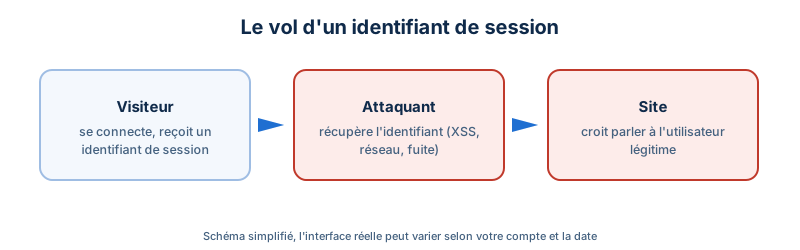
- Vol de session : récupération du cookie par XSS, réseau non chiffré, poste infecté.
- Fixation de session : l'attaquant impose un identifiant de session connu à la victime, puis l'utilise après sa connexion.
- Réinitialisation de mot de passe mal conçue : jeton prévisible, lien qui n'expire jamais, question secrète devinable.
Pourquoi les assaillants les utilisent#
- Le gain est direct : un compte valide donne accès aux données et aux fonctions sans exploiter de faille technique.
- Les mots de passe volés sont disponibles en masse et les outils de bourrage sont gratuits.
- Une connexion légitime est difficile à repérer : elle ressemble à un utilisateur normal dans les journaux.
- Un compte administrateur ouvre tout : modification du site, dépôt de code, vol de données.
Cas concret : le compte d'un revendeur#
Scénario illustratif. Un revendeur utilise le même mot de passe sur plusieurs services. L'un d'eux subit une fuite, et son couple email et mot de passe circule. Un robot le rejoue sur la page de connexion d'une boutique B2B, où aucune limite de tentatives n'existe. Le compte est valide : le pirate télécharge l'historique de commandes et les tarifs négociés, puis lance un échange de factures frauduleux. Aucune faille de code n'a été nécessaire.
Cas d'usage typiques à surveiller#
- Pages de connexion, d'inscription et de mot de passe oublié.
- Interfaces d'administration (CMS, back-office, phpMyAdmin).
- API protégées par un jeton ou une clé.
- Comptes de service, FTP, bases de données, accès SSH.
Comment s'en prémunir#
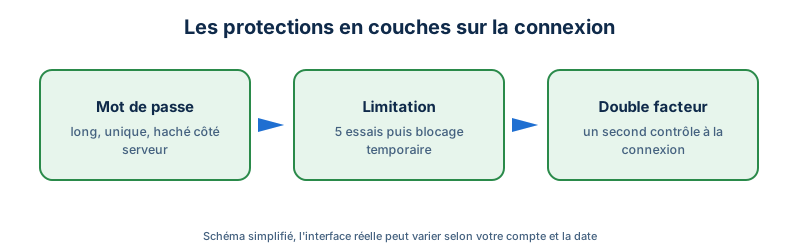
- Hacher les mots de passe avec un algorithme conçu pour cela (bcrypt, Argon2), jamais en clair ni avec un simple MD5 ou SHA1.
- Limiter les tentatives de connexion par compte et par adresse.
- Imposer ou proposer une double authentification, au moins pour les administrateurs.
- Exiger des mots de passe longs plutôt que complexes, et refuser les mots de passe connus comme compromis.
- Cookies de session durcis : attributs
Secure,HttpOnlyetSameSite. - Régénérer l'identifiant de session après la connexion.
- Sessions à durée limitée, avec déconnexion à la demande.
- Jetons de réinitialisation aléatoires, à usage unique et à durée de vie courte.
- Messages d'erreur neutres : « identifiants incorrects », sans préciser si l'email existe.
Ce que nous configurons sur nos serveurs#
Limitation des tentatives de connexion#
Sur nos applications Symfony, les pages de connexion utilisent le composant de limitation intégré :
# config/packages/security.yaml
firewalls:
    main:
        login_throttling:
            max_attempts: 5
            interval: '15 minutes'
Au-delà de cinq tentatives en quinze minutes, la connexion est temporairement refusée. Les mots de passe sont hachés par le mécanisme auto de Symfony, qui choisit l'algorithme recommandé et le met à niveau avec le temps.
Cookies de session#
cookie_secure: auto: cookie transmis uniquement en HTTPS.cookie_samesite: lax: le cookie n'est pas envoyé dans les requêtes inter-sites les plus risquées.- Fichiers de session stockés hors du dossier public.
HTTPS partout et HSTS#
Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains"Le navigateur refuse ensuite toute connexion non chiffrée au site, ce qui empêche l'interception d'un cookie de session sur un réseau public.
Interfaces sensibles protégées en amont#
Notre interface phpMyAdmin et nos sous-domaines de prévisualisation sont placés derrière une authentification HTTP Basic au niveau d'Apache, en plus de leur propre mot de passe, et les fichiers d'installation d'outils connus comme Adminer sont refusés :
RedirectMatch 403 (?i)/adminer[-_.0-9]*\.(php|phtml|phar)$Les erreurs fréquentes#
- Même mot de passe pour l'administrateur, la base de données et le FTP.
- Pas de limite d'essais sur la page de connexion.
- Mots de passe stockés avec un hachage rapide, ou pire, en clair.
- Jeton de session dans l'URL.
- Compte administrateur partagé entre plusieurs personnes.
Questions fréquentes#
La double authentification est-elle vraiment utile ?#
Oui. Même avec un mot de passe volé, l'attaquant doit disposer du second facteur. C'est la protection la plus efficace contre le bourrage d'identifiants.
Faut-il imposer des mots de passe complexes ?#
La longueur compte plus que la complexité. Une phrase de passe longue et unique résiste mieux qu'un mot court rempli de symboles. Un gestionnaire de mots de passe aide à n'en réutiliser aucun.
Comment savoir si un compte a été volé ?#
Surveillez les connexions inhabituelles (heure, pays, appareil) et proposez une alerte à l'utilisateur. Des services comme Have I Been Pwned indiquent si une adresse apparaît dans une fuite connue.
Un cookie de session volé permet-il de contourner la double authentification ?#
Oui, si la session est déjà ouverte. C'est pourquoi on combine durée de session limitée, cookies HttpOnly, protection contre la XSS et ré-authentification pour les actions sensibles.
Article publié le 07/10/2026 sous la signature de Jonathan Gutierrez, rédigé à partir des sources citées ci-dessus, puis relu avant publication. Une information vous semble inexacte ou datée ? Signalez-le nous, nous corrigeons.