TL;DRLe contrôle d'accès cassé est aujourd'hui la première catégorie de failles du classement OWASP. Le site fonctionne, la connexion aussi, mais il oublie de vérifier ce que chaque utilisateur a le droit de voir ou de faire.
Qu'est-ce qu'un contrôle d'accès cassé ?#
Un utilisateur connecté peut faire ce qu'il ne devrait pas : lire les données d'autres clients, modifier une commande qui n'est pas la sienne, ouvrir une page d'administration. La faille n'est pas dans la connexion mais dans l'absence de vérification des droits sur chaque action.
Les deux grandes variantes#
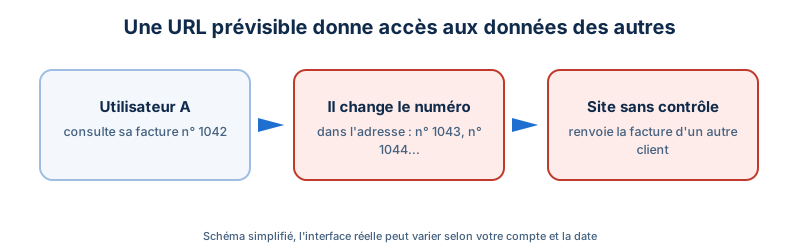
- IDOR (référence directe à un objet non protégée) : l'adresse contient un numéro (
/facture/1042). En le changeant, on accède à la facture d'un autre. - Élévation de privilèges : un utilisateur ordinaire atteint des fonctions d'administration, parce que la page existe sans être protégée, ou parce qu'un champ caché de formulaire contient son rôle et peut être modifié.
Pourquoi les assaillants les utilisent#
- C'est invisible pour les scanners classiques : le site répond normalement, il faut comprendre la logique métier pour repérer le manque.
- Le gain est important : données de tous les clients, accès aux fonctions d'administration.
- Elle est triviale à exploiter : modifier un nombre dans une URL ne demande aucun outil.
- Les références séquentielles facilitent l'énumération : un robot parcourt les numéros un à un.
Cas concret : des factures téléchargeables par numéro#
Scénario illustratif. Un site de gestion stocke les factures au format PDF dans un dossier public, nommées par leur référence séquentielle. Un client connecté voit l'adresse de sa facture. Il change le dernier chiffre : le fichier d'un autre client s'affiche, sans authentification puisque le serveur web le sert directement. Un robot récupère ainsi toutes les factures de la société en quelques minutes, avec noms, adresses et montants.
Cas d'usage typiques à surveiller#
- Espaces clients : factures, commandes, tickets, documents.
- API : un identifiant dans l'adresse ou dans le corps de la requête.
- Fonctions d'administration : export de données, gestion des utilisateurs.
- Téléchargements de fichiers et pièces jointes.
- Actions de modification : changement d'email, de rôle, de prix.
Comment s'en prémunir#
- Refuser par défaut : une route ou une action est interdite tant qu'un droit explicite ne l'autorise pas.
- Vérifier la propriété de chaque ressource côté serveur : la facture demandée appartient-elle à l'utilisateur connecté ?
- Ne jamais faire confiance au client : un rôle, un prix ou un identifiant venant d'un champ de formulaire ou d'un cookie se revérifie côté serveur.
- Identifiants non prévisibles pour les ressources exposées (UUID, jetons longs), en complément et non à la place d'un contrôle.
- Fichiers sensibles hors du dossier public, servis uniquement par un code qui contrôle les droits.
- Journaliser les refus : une série de 403 sur des numéros consécutifs signale une énumération.
- Tester avec deux comptes : un utilisateur peut-il lire ce que crée l'autre ?
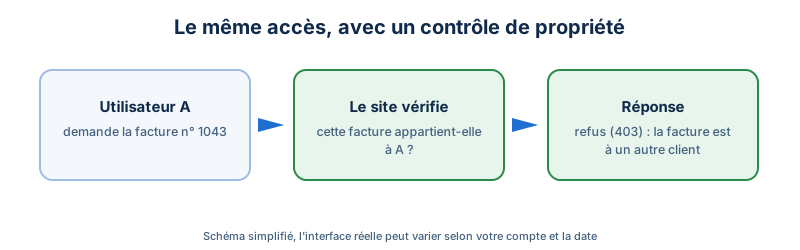
// Symfony : refuser si l'utilisateur n'est pas propriétaire
$invoice = $repository->find($id);
if (!$invoice || $invoice->getCustomer() !== $this->getUser()) {
    throw $this->createAccessDeniedException();
}Ce que nous configurons sur nos serveurs#
Documents sensibles interdits en accès direct#
Les factures et les contrats ne sont jamais servis directement par Apache : un fichier .htaccess dans leur dossier renvoie un 403 pour toute requête, et seules les routes de l'application, protégées par un jeton et un contrôle de propriété, y donnent accès :
<IfModule mod_rewrite.c>
    RewriteEngine On
    RewriteRule ^ - [F,L]
</IfModule>
Require all denied
Un détail qui compte : le drapeau [F] de mod_rewrite l'emporte sur un Require all granted posé plus haut dans la configuration du site, alors qu'un simple Require all denied peut être neutralisé par l'héritage. Il faut donc tester la règle après l'avoir posée.
Règles d'accès dans Symfony#
Les routes d'administration et d'espace client sont rattachées à des rôles dans la configuration de sécurité (access_control), et les contrôleurs revérifient la propriété des objets. La double vérification évite qu'un oubli à un endroit ouvre toute l'application.
Outils de débogage fermés#
Le profileur Symfony, qui expose requêtes, configuration et variables, est refusé à tout le monde dans Apache :
<If "%{REQUEST_URI} =~ m#^/_profiler(/|$)#">
    Require all denied
</If>Dossiers sensibles hors du serveur web#
Les fichiers du dépôt (.git, .svn) sont interdits d'accès, et le code, les variables d'environnement et les journaux se trouvent hors du dossier servi publiquement.
<DirectoryMatch "/(\.svn|\.git)">
    Require all denied
</DirectoryMatch>Les erreurs fréquentes#
- Masquer un lien d'administration dans l'interface en considérant la page « cachée ».
- Vérifier les droits uniquement à la connexion, pas à chaque action.
- Faire confiance à un champ
roleouuser_idenvoyé par le navigateur. - Stocker des documents privés dans un dossier public avec des noms prévisibles.
- Ne tester qu'avec un compte administrateur.
Questions fréquentes#
Quelle différence entre authentification et contrôle d'accès ?#
L'authentification établit l'identité (qui êtes-vous). Le contrôle d'accès décide de ce que cette identité a le droit de faire. On peut être parfaitement authentifié et accéder à ce qui ne nous appartient pas.
Un identifiant aléatoire (UUID) suffit-il à protéger une ressource ?#
Non, il la rend difficile à deviner mais ne remplace pas la vérification des droits. Un lien partagé ou fuité donnerait quand même accès.
Comment tester son propre site ?#
Créez deux comptes utilisateurs, notez les adresses et identifiants de ce que crée le premier, puis essayez d'y accéder depuis le second. Faites de même entre un compte ordinaire et un compte administrateur.
Un fichier de sauvegarde dans le dossier public est-il un risque ?#
Oui, c'est un contrôle d'accès manquant : n'importe qui peut le télécharger s'il en devine le nom. Les sauvegardes doivent être hors du dossier web.
Article publié le 07/10/2026 sous la signature de Jonathan Gutierrez, rédigé à partir des sources citées ci-dessus, puis relu avant publication. Une information vous semble inexacte ou datée ? Signalez-le nous, nous corrigeons.