TL;DRLe code d'un site peut être parfait et le serveur laisser la porte ouverte. La mauvaise configuration regroupe tout ce qui est exposé par erreur ou par défaut : un port, un fichier de sauvegarde, un mot de passe d'origine. C'est la catégorie où nos réglages Apache sont les plus concrets.
Qu'est-ce qu'une mauvaise configuration ?#
Il s'agit de tout réglage de sécurité absent ou trop permissif sur le serveur, le CMS, la base de données ou l'application. Contrairement à une faille de programmation, elle ne vient pas d'une erreur dans le code mais d'un service laissé ouvert, d'un mot de passe jamais changé, d'un outil de test oublié.
Les erreurs de configuration les plus fréquentes#
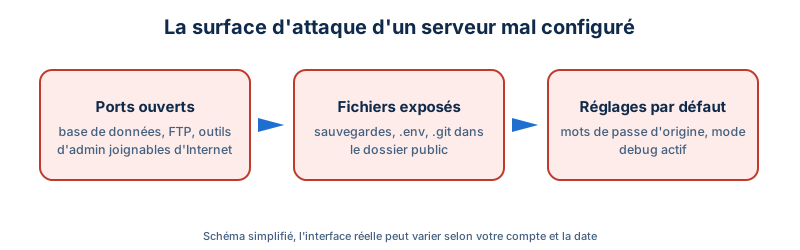
- Ports ouverts : base de données (MySQL, PostgreSQL), Redis, FTP, interfaces d'administration joignables depuis tout Internet.
- Mots de passe par défaut : comptes d'administration jamais modifiés, routeurs, caméras, bases de données.
- Fichiers exposés : sauvegardes (
.zip,.sql), fichier.env, dossier.git, fichiers d'installation oubliés. - Listage de répertoires activé : le serveur affiche le contenu d'un dossier sans page d'accueil.
- Mode débogage actif en production : pages d'erreur détaillées, profileurs, outils de développement.
- Dossiers d'envoi de fichiers qui exécutent du code : un fichier PHP déposé devient un accès au serveur (webshell).
- En-têtes de sécurité absents et informations techniques publiées (version du serveur).
- Droits de fichiers trop larges et mêmes comptes pour plusieurs sites.
Pourquoi les assaillants les utilisent#
- C'est le moins cher à exploiter : aucune compétence particulière, un simple scan suffit.
- L'automatisation est totale : des robots testent en continu les mêmes chemins (
/.env,/.git/config,/phpmyadmin,/backup.zip). - Les gains sont immédiats : un fichier de configuration contient souvent des identifiants de base de données et des clés d'API.
- Les failles durent : un fichier oublié reste exposé des mois sans que personne ne s'en aperçoive.
Cas concret : l'archive oubliée#
Scénario illustratif. Lors d'une migration, un technicien crée une archive du site à la racine publique pour la transférer plus vite, puis oublie de la supprimer. Elle contient le code, le fichier de configuration et un export de la base. Un robot qui teste des noms d'archives courants la trouve en quelques jours, la télécharge, extrait les identifiants de base de données et les clés de paiement. Aucune vulnérabilité de code n'a été exploitée.
Cas d'usage typiques à surveiller#
- Migrations et mises en production : fichiers temporaires, copies, anciennes versions.
- Dossiers de dépôt de fichiers (avatars, pièces jointes, médias).
- Outils d'administration (phpMyAdmin, Adminer) laissés en accès libre.
- Environnements de test ou de préproduction joignables publiquement.
- Serveurs hébergeant plusieurs sites partageant les mêmes droits.
Comment s'en prémunir#
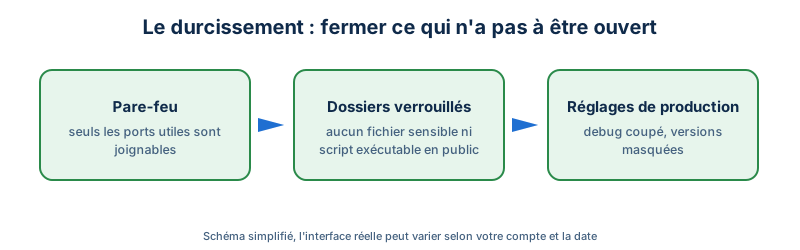
- Principe du moindre exposé : n'ouvrir que les ports utiles, avec un pare-feu qui bloque le reste.
- Changer tous les identifiants par défaut dès l'installation.
- Garder tout ce qui n'est pas du contenu public hors du dossier racine web : configuration, sauvegardes, journaux, code source.
- Désactiver le mode debug et les erreurs détaillées en production.
- Interdire l'exécution de scripts dans les dossiers de dépôt de fichiers.
- Isoler les sites : un compte et un processus applicatif par site.
- Auditer régulièrement : scanner ses propres ports et chemins courants.
Ce que nous configurons sur nos serveurs#
Voici les réglages concrets, simplifiés, que nous utilisons dans Apache.
1. Masquer les informations techniques#
# conf-enabled/security.conf
ServerTokens Prod
ServerSignature Off
TraceEnable Off
Apache n'indique plus sa version ni les modules installés, et la méthode HTTP TRACE, utile aux attaques de reflet, est désactivée.
2. Interdire l'exécution de code dans les dossiers d'envoi de fichiers#
Dans le dossier qui reçoit les fichiers déposés par les visiteurs, un .htaccess refuse l'accès à toute extension exécutable, et supprime les associations de type qui feraient passer ces fichiers à PHP :
<IfModule mod_rewrite.c>
    RewriteEngine On
    RewriteRule \.(?:php[0-9]?|phtml|phps|pht|phar|cgi|pl|py|rb|sh|asp|aspx|jsp)$ - [F,L,NC]
</IfModule>
<FilesMatch "(?i)\.(php[0-9]?|phtml|phps|pht|phar|cgi|pl|py|rb|sh)$">
    Require all denied
</FilesMatch>
<IfModule mod_mime.c>
    RemoveHandler .php .phtml .phar
    RemoveType .php .phtml .phar
</IfModule>
Si un fichier PHP piégé parvient à être déposé malgré les contrôles de l'application, il ne pourra pas être exécuté : c'est la différence entre un fichier inerte et un accès complet au serveur. Le drapeau [F] est utilisé car il prime sur un Require all granted défini plus haut.
3. Fermer les dossiers de dépôt et de contrôle de version#
<DirectoryMatch "/(\.svn|\.git)">
    Require all denied
</DirectoryMatch>
Le fichier .env et les dossiers var/, vendor/ et config/ se trouvent hors du dossier public : seul public/ est servi par Apache.
4. Refuser les outils de débogage et d'administration connus#
# Profileur de débogage bloqué en production
<If "%{REQUEST_URI} =~ m#^/_profiler(/|$)#">
    Require all denied
</If>

# Fichiers d'installation d'Adminer
RedirectMatch 403 (?i)/adminer[-_.0-9]*\.(php|phtml|phar)$5. Écarter les scanners connus#
<If "%{HTTP_USER_AGENT} =~ /(Bytespider|MJ12bot|DotBot|zgrab|masscan|nmap|SecurityScanner)/i">
    Require all denied
</If>
Cela évite le bruit des robots peu utiles et des scanners les plus bavards. Un attaquant déterminé change son User-Agent : ce filtre complète les autres réglages, il ne les remplace pas.
6. En-têtes de sécurité#
Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains"
Header always set X-Content-Type-Options "nosniff"
Header always set X-Frame-Options "SAMEORIGIN"
Header always set Referrer-Policy "same-origin"
Header always set Permissions-Policy "camera=(), microphone=(), payment=(), usb=()"
Nous testons aussi une Content-Security-Policy en mode rapport, qui signale les chargements non prévus avant de les bloquer.
7. Limiter les rafales de requêtes#
Le module mod_evasive bloque temporairement une adresse qui sollicite le serveur à un rythme anormal (trop de requêtes sur la même page ou sur le site en une seconde). Il ralentit les attaques par force brute et les tentatives de déni de service simples. Il ne remplace pas une protection en amont (CDN, pare-feu) pour les attaques massives.
8. Un processus applicatif par site#
Chaque site tourne dans son propre pool PHP-FPM, avec son utilisateur et son socket. Si un site est compromis, l'attaquant n'hérite pas des droits des autres sites hébergés sur la même machine.
9. Tester ce qu'on a posé#
Une règle d'accès peut être inopérante à cause de l'héritage de la configuration. Après chaque ajout, nous vérifions avec une vraie requête que l'accès est bien refusé :
curl -I https://www.exemple.fr/uploads/test.php # attendu : 403Et avant de recharger Apache, nous contrôlons toujours la syntaxe :
apache2ctl configtest
# puis, seulement si la sortie est « Syntax OK » :
systemctl reload apache2Les erreurs fréquentes#
- Laisser le mode débogage actif « le temps des tests » en production.
- Poser une règle
Require all deniedsans vérifier qu'elle est effective. - Recharger Apache sans contrôler la syntaxe, au risque de couper tous les sites.
- Oublier les dossiers de sauvegarde créés lors des migrations.
- Faire confiance au masquage des versions comme seule protection : c'est un complément, pas une défense.
Questions fréquentes#
Comment savoir quels fichiers sont exposés sur mon site ?#
Testez dans un navigateur les chemins courants (/.env, /.git/config, /backup.zip, /phpmyadmin) et utilisez un scanner de vulnérabilités sur un environnement que vous maîtrisez. Les journaux d'accès montrent aussi ce que les robots essaient chez vous.
Masquer la version d'Apache sert-il vraiment ?#
Peu seul, car un attaquant peut deviner la version autrement. Mais cela ne coûte rien, et évite de livrer à un scanner la liste des failles connues de votre version exacte.
Un fichier .htaccess suffit-il à protéger un dossier ?#
Seulement si le serveur est configuré pour le lire (AllowOverride) et si la règle n'est pas annulée par l'héritage de la configuration. Il faut donc toujours tester avec une vraie requête.
Faut-il un pare-feu en plus d'Apache ?#
Oui. Le pare-feu règle quels ports sont joignables, Apache règle ce qui est servi sur les ports ouverts. Les deux couches se complètent.
Article publié le 07/10/2026 sous la signature de Jonathan Gutierrez, rédigé à partir des sources citées ci-dessus, puis relu avant publication. Une information vous semble inexacte ou datée ? Signalez-le nous, nous corrigeons.