TL;DRLe 19 novembre 2026, PHP a publié une mise à jour de sécurité pour toutes ses branches encore supportées. Elle corrige plusieurs failles permettant l'exécution de code à distance, dont CVE-2026-129289 et CVE-2026-115560. Nous avons mis à jour nos serveurs entre 15 h et 15 h 30. Voici ce qu'il faut savoir et comment faire de même.
Ce qui a été publié#
Le 19 novembre 2026, l'équipe PHP a publié les versions 8.5.13, 8.4.28, 8.3.37 et 8.2.36. Elles corrigent une série de failles, dont plusieurs permettent l'exécution de code à distance. Le nombre exact de CVE varie selon les analyses publiées le jour même : une quinzaine à une vingtaine. La liste officielle se trouve sur php.net.
Bon à savoir : les détails ci-dessous viennent des analyses publiées le 19 novembre (Aikido, HOL). Vérifiez chaque numéro de CVE et son score sur la publication officielle avant de juger de votre exposition.
Les failles à connaître#
| CVE | Composant | Risque annoncé |
|---|---|---|
| CVE-2026-129289 | PHP-FPM, contrebande de requêtes | Critique, CVSS 9,2 (Aikido) |
| CVE-2026-115560 | Sérialisation des sessions | Exécution de code à distance si session.upload_progress est actif |
| CVE-2026-126714 | Stockage des sessions (TOCTOU) | Exécution de code avec les droits du processus PHP, CVSS 9,2 |
| CVE-2026-129474 | Traces des méthodes magiques | Exécution de code à distance, PHP 8.5 selon HOL |
| CVE-2026-129496 | Cache du fuseau horaire | Exécution de code à distance |
| CVE-2026-129291 | PHP-FPM, epoll | Élévation de privilèges en local |
| CVE-2026-128090 | Phar, vérification de signature OpenSSL | Contournement de la signature |
CVE-2026-129289 : la connexion FastCGI réutilisée#
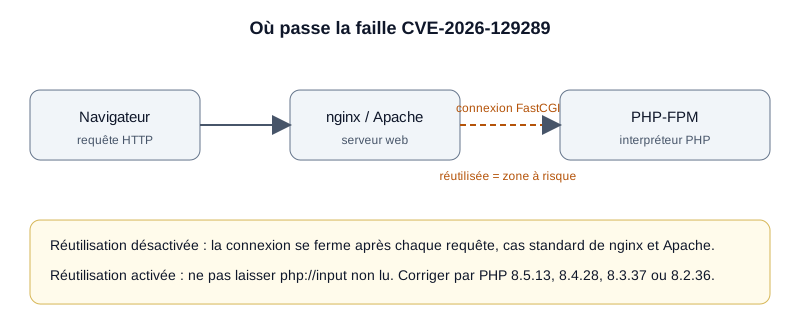
Le serveur web (nginx, Apache mod_proxy_fcgi, HAProxy) peut réutiliser une même connexion FastCGI vers PHP-FPM pour plusieurs requêtes. Si l'application ouvre php://input sans le lire en entier, une requête malveillante peut se retrouver mal découpée. Selon les analyses, les configurations standard de nginx et d'Apache, qui ferment la connexion après chaque requête, ne sont pas touchées par l'attaque démontrée.
- Vérifiez si la réutilisation est activée (
fastcgi_keep_conn onchez nginx,enablereuse=onchez Apache). - Si elle l'est, désactivez-la ou faites fermer la connexion après chaque requête.
- N'exposez jamais directement PHP-FPM à un réseau non maîtrisé.
Lire entièrement php://input ne suffit pas à lui seul à corriger le problème : la mise à jour reste nécessaire.
CVE-2026-115560 : désactiver session.upload_progress#
Cette faille est exposée seulement si le code change session.serialize_handler avec ini_set() avant session_start(), et si session.upload_progress.enabled est actif, ce qui est sa valeur par défaut. La mesure temporaire consiste à mettre session.upload_progress.enabled=0 dans php.ini, dans le pool PHP-FPM ou dans la configuration serveur. Elle ne se règle ni avec ini_set() ni avec .user.ini. Redémarrez ensuite tous les processus PHP. Cette mesure ne couvre pas les autres failles critiques de la publication.
Versions concernées#
- PHP 8.2 avant 8.2.36, 8.3 avant 8.3.37, 8.4 avant 8.4.28 et 8.5 avant 8.5.13 : à mettre à jour.
- PHP 8.1 et plus ancien : aucun correctif amont annoncé. Les analyses recommandent de considérer ces versions comme vulnérables.
- PHP 8.2 arrive en fin de vie le 31 décembre 2026.
Bon à savoir : si votre site tourne encore en PHP 8.1 ou plus ancien, la mise à jour ne suffit pas. Migrez vers une version maintenue, et appliquez en attendant les mesures temporaires.
Ce que nous avons fait#
Nous avons mis à jour nos serveurs entre 15 h et 15 h 30, le 19 novembre 2026.
Comment mettre à jour votre serveur#
- Vérifiez votre version avec
php -v. - Sauvegardez vos fichiers et votre base de données.
- Installez la version corrigée de votre branche, par les paquets de votre distribution ou de votre hébergeur.
- Testez la configuration avant tout rechargement :
php-fpm8.x -tetapache2ctl configtest. - Redémarrez PHP-FPM ou Apache, puis vérifiez la version affichée.
Sur un hébergement mutualisé, c'est en principe l'hébergeur qui fait cette mise à jour : demandez-lui quand il l'applique.
Questions fréquentes#
Faut-il mettre à jour PHP même si la mesure temporaire est appliquée ?#
Oui. La désactivation de session.upload_progress ne couvre que CVE-2026-115560. La mise à jour corrige l'ensemble des failles de la publication.
Mon site peut-il casser si je désactive session.upload_progress ?#
Très rarement. Les envois de fichiers continuent de fonctionner ; seul le suivi de progression en session disparaît. Testez vos formulaires d'envoi après le changement.
Que faire si je suis en PHP 8.1 ?#
Les analyses ne mentionnent pas de correctif amont pour 8.1. Appliquez les mesures temporaires, restreignez l'accès et planifiez la migration vers une version maintenue.
Où trouver la liste officielle des CVE ?#
Sur php.net, dans l'annonce de la publication de sécurité du 19 novembre 2026. Comparez-la avec cet article avant toute décision.
Article publié le 19/11/2026 sous la signature de Jonathan Gutierrez, rédigé à partir des sources citées ci-dessus, puis relu avant publication. Une information vous semble inexacte ou datée ? Signalez-le nous, nous corrigeons.