TL;DRLe 18 novembre 2026, F5 a publié une mise à jour d'urgence pour nginx. Elle corrige dix failles, dont cinq critiques regroupées sous le nom « nginx2root ». La plus importante, CVE-2026-123007, touche le protocole HTTP/2 et un exploit de démonstration est public. À ce jour, aucune exploitation réelle n'est confirmée.
Ce qui a été publié#
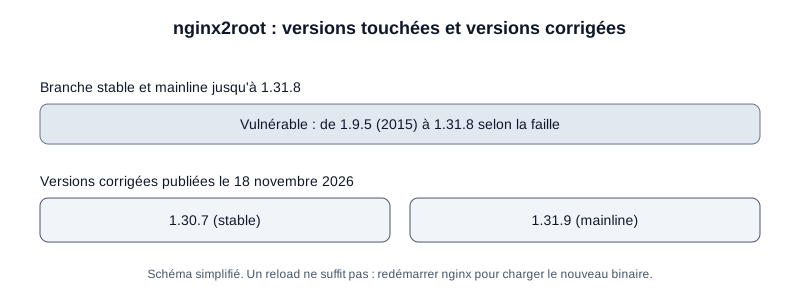
Le 18 novembre 2026, F5 a publié une mise à jour hors calendrier pour nginx. Elle couvre dix CVE, dont cinq sont classées critiques par les analyses. Ces failles concernent le traitement HTTP/2, HTTP/3, le résolveur DNS, le proxy mail et la gestion TLS. Les versions corrigées sont listées sur l'avis de sécurité officiel de nginx.
Les dix failles#
| CVE | Composant | Versions touchées | CVSS v4 |
|---|---|---|---|
| CVE-2026-123007 | HTTP/2, corruption de mémoire | 1.9.5 à 1.31.8 | 9,2 |
| CVE-2026-123633 | HTTP/2, use-after-free avec proxy vers un backend | 1.19.7 à 1.31.8 | 9,2 |
| CVE-2026-123634 | Résolveur DNS, use-after-free | 0.6.18 à 1.31.8 | 9,2 |
| CVE-2026-121810 | HTTP/3, use-after-free | 1.25.0 à 1.31.8 | 9,2 |
| CVE-2026-113425 | Proxy mail, use-after-free | 0.5.33 à 1.31.8 | 9,2 |
| CVE-2026-118899 | TLSv1.3, boucle infinie sur le corps de requête | 1.13.0 à 1.31.8 | 8,7 |
| CVE-2026-120993 | Protocole PROXY v2, déréférencement NULL | 1.31.4 à 1.31.8 | 6,9 |
| CVE-2026-125283 | alias avec try_files, dépassement de tampon | 0.9.6 à 1.31.8 | 6,9 |
| CVE-2026-123640 | ssl_preread | 1.15.2 à 1.31.8 | 6,9 |
| CVE-2026-120967 | Module stream, contournement SNI avec certificat client | 1.25.5 à 1.31.8 | 6,3 |
Scores CVSS v4 selon Tenable. Une autre source donne 8,1 (CVSS v3.1) pour CVE-2026-123007.
CVE-2026-123007 : la plus urgente#
Elle est exploitable sans authentification dès qu'un écouteur HTTP/2 est actif sur TLS. Les analyses précisent que l'exécution de code suppose en général un ASLR absent ou contourné, et que l'exploit public demande beaucoup de trafic HTTP/2. Un exploit de démonstration a été publié, et Censys estime à environ 8,8 millions le nombre de services potentiellement exposés, sur la base des versions et du support HTTP/2. Il s'agit d'une estimation, pas d'un décompte d'attaques.
Mesures temporaires par faille#
- Désactiver HTTP/2 : bloque CVE-2026-123007 et CVE-2026-123633. Attention, les clients gRPC ne fonctionneront plus.
- Retirer les écouteurs QUIC / HTTP/3 : bloque CVE-2026-121810.
- Lier les écouteurs mail à localhost ou les filtrer par pare-feu : bloque CVE-2026-113425.
- Fixer proxy_pass sur un upstream statique et désactiver mirror : bloque CVE-2026-123634. Désactiver mirror seul ne suffit pas.
Ces mesures ne remplacent pas la mise à jour. Testez-les avant de les appliquer en production, surtout HTTP/2 si vous utilisez gRPC.
Bon à savoir : un
nginx -s reloadgarde l'ancien binaire en mémoire. Il faut redémarrer nginx pour que la correction soit active.
Comment mettre à jour#
- Vérifiez votre version avec
nginx -v. - Installez 1.30.7 ou 1.31.9, ou une version ultérieure. Les paquets Ubuntu et Debian peuvent arriver après l'annonce : suivez l'avis de votre distribution, ou utilisez l'image Docker officielle en 1.31.9.
- Testez la configuration :
nginx -t. - Redémarrez nginx, puis vérifiez à nouveau la version.
Pour NGINX Plus, consultez l'avis F5 : les numéros de versions diffèrent de la branche open source.
Au-delà de nginx#
Une faille non corrigée du noyau Linux (SCTP, sans CVE à ce jour) pourrait, selon Xint, être chaînée aux bugs nginx pour obtenir les droits root, y compris depuis un conteneur Docker. Sur les serveurs qui n'utilisent pas SCTP, le module peut être désactivé.
Questions fréquentes#
Dois-je désactiver HTTP/2 en attendant la mise à jour ?#
Cela bloque les deux failles les plus graves, CVE-2026-123007 et CVE-2026-123633, mais pas les autres. Si vous utilisez gRPC, cela le casse. Le plus sûr reste la mise à jour.
Une faille nginx est-elle déjà exploitée ?#
Au 18 novembre 2026, les éditeurs et les chercheurs interrogés ne signalaient aucune exploitation réelle. Un exploit de démonstration est public pour CVE-2026-123007.
Mon nginx vient de la distribution : que faire ?#
Suivez l'avis de votre distribution pour le paquet corrigé. Au 18 novembre, Ubuntu et Debian n'en avaient pas encore publié. Vous pouvez aussi utiliser l'image Docker officielle 1.31.9.
Un reload suffit-il ?#
Non. Il faut redémarrer nginx pour charger le nouveau binaire.
Article publié le 19/11/2026 sous la signature de Jonathan Gutierrez, rédigé à partir des sources citées ci-dessus, puis relu avant publication. Une information vous semble inexacte ou datée ? Signalez-le nous, nous corrigeons.