TL;DRPour envoyer des e-mails depuis un logiciel ou un site, utilisez le port 465 (TLS implicite) ou le port 587 (STARTTLS), toujours avec authentification. Le port 25 sert au relais entre serveurs de messagerie et il est souvent bloqué en sortie par les FAI et les fournisseurs cloud. Le port 2525 n'est qu'une alternative non standard.
Trois ports pour une même mission : envoyer des e-mails#
SMTP (Simple Mail Transfer Protocol) est le protocole d'envoi des e-mails. Il est défini par la RFC 5321. Pourtant, quand vous configurez une messagerie, on vous propose plusieurs ports : 25, 465, 587, parfois 2525. Ils ne sont pas interchangeables. Chacun correspond à une étape du trajet d'un message ou à une façon de chiffrer la connexion.
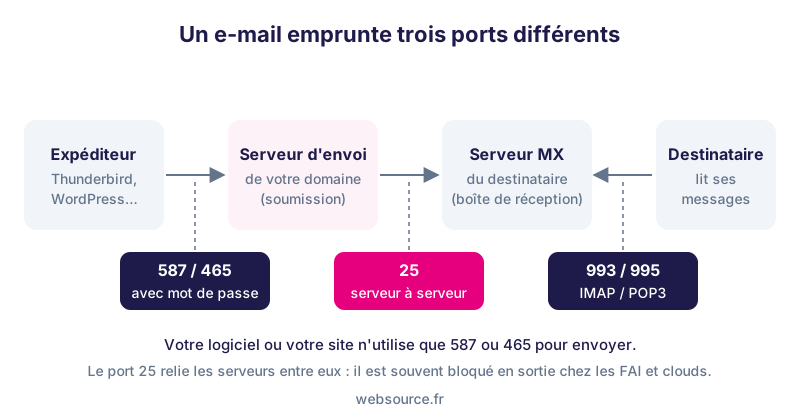
Il faut distinguer deux usages :
- Le relais : un serveur de messagerie transmet un message à un autre serveur, celui du destinataire. C'est le rôle historique du port 25.
- La soumission : votre logiciel de messagerie, votre site WordPress ou votre boutique PrestaShop dépose un message auprès du serveur d'envoi de votre domaine, en s'authentifiant. Ce sont les ports 587 et 465, décrits par la RFC 6409 et la RFC 8314.
En pratique, si vous configurez un client mail ou un site, vous utiliserez 587 ou 465, jamais 25.
Le tableau des ports de messagerie#
| Port | Rôle | Chiffrement | Authentification | Référence |
|---|---|---|---|---|
| 25 | Relais entre serveurs (MTA vers MX) | STARTTLS facultatif | Non, en général | RFC 5321, RFC 3207 |
| 465 | Soumission (SMTPS, « submissions ») | TLS implicite dès la connexion | Oui | RFC 8314 |
| 587 | Soumission (« submission ») | STARTTLS après la connexion | Oui | RFC 6409 |
| 2525 | Alternative non standard proposée par certains services d'envoi | Selon le service | Oui | Aucune (non enregistré pour SMTP) |
| 993 | Lecture IMAP | TLS implicite | Oui | RFC 8314 |
| 995 | Lecture POP3 | TLS implicite | Oui | RFC 8314 |
Les ports 993 et 995 ne servent pas à envoyer : ils servent à relever le courrier. Leurs équivalents non chiffrés, 143 pour IMAP et 110 pour POP3, sont à éviter sur Internet.
Port 465 ou 587 : quelle différence ?#
Les deux ports servent à la même chose : soumettre un message en vous authentifiant. La différence tient au moment où le chiffrement démarre.
Le port 587 et STARTTLS#
Sur le port 587, la connexion commence en clair. Le client envoie EHLO, le serveur annonce qu'il accepte STARTTLS, puis les deux basculent en TLS avant l'envoi de l'identifiant et du mot de passe. Ce mécanisme est décrit par la RFC 3207. Un serveur bien configuré refuse l'authentification tant que STARTTLS n'a pas été exécuté.
Le port 465 et le TLS implicite#
Sur le port 465, la connexion est chiffrée dès le premier octet, comme en HTTPS sur le port 443. Il n'y a pas de phase en clair. Ce port a longtemps eu un statut ambigu : enregistré pour SMTPS puis retiré à la fin des années 1990, il restait pourtant très utilisé. La RFC 8314, publiée en 2018, l'a officiellement réattribué à la soumission sous le nom « submissions ».
Lequel choisir ?#
La RFC 8314 recommande le TLS implicite (465 pour l'envoi, 993 et 995 pour la lecture), car il supprime la phase en clair et les attaques qui tentent d'empêcher la bascule STARTTLS. Le port 587 reste toutefois parfaitement valable et largement pris en charge.
La règle simple : utilisez le port que votre fournisseur de messagerie indique. S'il propose les deux, choisissez 465 avec « SSL/TLS ». Si 465 est bloqué par votre réseau, passez à 587 avec « STARTTLS ».
Dans les logiciels, les libellés prêtent à confusion. « SSL » ou « SSL/TLS » désigne presque toujours le TLS implicite (port 465). « TLS » ou « STARTTLS » désigne la bascule sur le port 587. Associer 465 à STARTTLS, ou 587 à SSL, est l'une des erreurs de configuration les plus fréquentes : la connexion échoue ou reste bloquée sans message clair.
Pourquoi le port 25 sortant est souvent bloqué#
Le port 25 sert aux échanges entre serveurs, sans authentification de l'expéditeur. Un ordinateur infecté ou un serveur compromis peut donc l'utiliser pour envoyer du spam directement vers les serveurs des destinataires. Pour couper cette voie, la plupart des fournisseurs d'accès grand public bloquent le port 25 en sortie de leurs box.
Les grands fournisseurs cloud font de même. Google Cloud, AWS et Azure documentent un blocage ou une restriction par défaut du trafic sortant sur le port 25 pour leurs machines virtuelles. Certains hébergeurs lèvent la restriction sur demande, d'autres jamais.
Conséquences pratiques :
- un site qui tente d'envoyer ses e-mails directement sur le port 25 d'un serveur distant échoue avec un délai dépassé ;
- un serveur de messagerie complet (qui reçoit et relaie) doit être installé chez un hébergeur qui autorise le port 25, avec une adresse IP propre et un DNS inverse correct ;
- pour un site ou un logiciel, la bonne solution est de passer par un serveur d'envoi authentifié sur 587 ou 465.
Vous pouvez vérifier si le port 25 sortant est ouvert depuis votre serveur. Cherchez d'abord le MX d'un domaine, puis testez la connexion :
dig +short MX gmail.com
nc -vz -w 5 gmail-smtp-in.l.google.com 25
Un délai dépassé indique un blocage en sortie. Une réponse « succeeded » ou « open » indique que le port est ouvert.
Tester un serveur SMTP en ligne de commande#
Avec openssl#
OpenSSL permet d'ouvrir une session TLS et de dialoguer à la main avec le serveur. Pour le port 587 avec STARTTLS :
openssl s_client -starttls smtp -connect mail.example.com:587 -crlfPour le port 465 en TLS implicite, sans l'option -starttls :
openssl s_client -connect mail.example.com:465 -crlfOpenSSL affiche la chaîne de certificats et la version de TLS négociée. Tapez ensuite EHLO test.example.com : le serveur doit lister ses extensions, dont une ligne 250-AUTH avec les méthodes acceptées (PLAIN, LOGIN…). Tapez QUIT pour sortir. L'option -crlf envoie les fins de ligne attendues par SMTP.
Avec swaks#
swaks (Swiss Army Knife for SMTP) envoie un vrai message de test et affiche tout le dialogue. Installez-le avec sudo apt install swaks, puis :
# Port 587, STARTTLS obligatoire, authentification
swaks --to destinataire@example.org --from contact@example.com \
      --server mail.example.com --port 587 --tls \
      --auth LOGIN --auth-user contact@example.com

# Port 465, TLS dès la connexion
swaks --to destinataire@example.org --from contact@example.com \
      --server mail.example.com --port 465 --tls-on-connect \
      --auth LOGIN --auth-user contact@example.com
Sans l'option --auth-password, swaks demande le mot de passe au clavier, ce qui évite de le laisser dans l'historique du shell.
Lire les codes d'erreur#
| Symptôme | Cause probable | Piste |
|---|---|---|
| Délai dépassé (timeout) | Port bloqué par un pare-feu ou le FAI | Essayer l'autre port de soumission (465 ou 587) |
| 530 Must issue a STARTTLS command first | Client en clair sur le port 587 | Activer STARTTLS / « TLS » dans le client |
| 535 Authentication failed | Identifiant ou mot de passe refusé | Vérifier l'identifiant complet (souvent l'adresse e-mail entière) |
| 554 Relay access denied | Envoi sans authentification | Activer l'authentification SMTP |
| Erreur de certificat | Nom de serveur différent du certificat | Utiliser le nom d'hôte exact fourni par l'hébergeur |
Configurer un client de messagerie#
Dans Thunderbird, Outlook ou Apple Mail, les réglages manuels tiennent en deux blocs :
- Serveur entrant (IMAP) : nom d'hôte fourni par l'hébergeur, port 993, sécurité « SSL/TLS », identifiant = adresse e-mail complète.
- Serveur sortant (SMTP) : même nom d'hôte ou nom dédié, port 465 avec « SSL/TLS » ou port 587 avec « STARTTLS », authentification par mot de passe normal, même identifiant.
Préférez IMAP à POP3 si vous consultez vos e-mails sur plusieurs appareils : IMAP garde les messages sur le serveur et synchronise les dossiers.
Configurer l'envoi SMTP dans WordPress#
Par défaut, WordPress envoie ses e-mails avec la fonction mail() de PHP. Elle dépend de la configuration du serveur et produit souvent des messages mal authentifiés, qui finissent en spam ou ne partent pas. L'extension WP Mail SMTP fait passer les envois par un vrai serveur SMTP.
- Installez et activez WP Mail SMTP depuis Extensions > Ajouter.
- Dans ses réglages, choisissez le mailer « Autre SMTP ».
- Renseignez l'hôte SMTP, puis le chiffrement « SSL » avec le port 465, ou « TLS » avec le port 587.
- Activez l'authentification et saisissez l'identifiant et le mot de passe de la boîte d'envoi.
- Utilisez une adresse d'expéditeur du même domaine que la boîte, puis envoyez un e-mail de test depuis l'onglet prévu.
Pour ne pas stocker le mot de passe en base de données, l'éditeur documente des constantes à placer dans wp-config.php :
define( 'WPMS_ON', true );
define( 'WPMS_MAILER', 'smtp' );
define( 'WPMS_SMTP_HOST', 'mail.example.com' );
define( 'WPMS_SMTP_PORT', 465 );
define( 'WPMS_SSL', 'ssl' );          // 'tls' pour le port 587
define( 'WPMS_SMTP_AUTH', true );
define( 'WPMS_SMTP_USER', 'contact@example.com' );
define( 'WPMS_SMTP_PASS', 'mot-de-passe-de-la-boite' );Configurer l'envoi SMTP dans PrestaShop#
Dans PrestaShop 1.7 et 8, les réglages se trouvent dans Paramètres avancés > E-mail :
- Choisissez l'option qui permet de définir vos propres paramètres SMTP.
- Saisissez le nom de domaine d'e-mail, le serveur SMTP, l'identifiant et le mot de passe.
- Réglez le chiffrement sur « SSL » avec le port 465, ou « TLS » avec le port 587.
- Enregistrez, puis utilisez le bloc de test en bas de page pour envoyer un e-mail à votre adresse.
Les e-mails de commande et de réinitialisation de mot de passe dépendent de ce réglage : testez-le après chaque migration de serveur.
Le bon port ne suffit pas : pensez à l'authentification du domaine#
Un e-mail correctement soumis sur le port 465 ou 587 peut quand même finir en spam. Les serveurs destinataires vérifient que votre domaine autorise le serveur d'envoi et que le message est signé. Ce sont les enregistrements DNS SPF, DKIM et DMARC, que nous expliquons dans notre guide sur les e-mails qui partent en spam. Vous pouvez contrôler vos enregistrements MX et TXT avec notre outil de vérification DNS.
Notre conseil#
Pour un site ou un logiciel, utilisez une boîte d'envoi dédiée sur votre propre domaine, soumise sur le port 465 (ou 587 si 465 est bloqué), avec SPF, DKIM et DMARC en place. Laissez le port 25 aux serveurs de messagerie.
Websource propose l'hébergement de messagerie avec ses hébergements web : boîtes sur votre nom de domaine, accès IMAP et SMTP chiffrés, et accompagnement pour les enregistrements DNS dès la commande. C'est aussi le cas sur notre hébergement WordPress. Découvrez nos offres d'hébergement web.
Questions fréquentes#
Quel port SMTP utiliser pour Gmail, Outlook ou mon hébergeur ?#
Utilisez le port indiqué par votre fournisseur. La plupart acceptent 465 avec SSL/TLS et 587 avec STARTTLS. Le port 25 n'est pas fait pour les clients de messagerie.
Le port 465 est-il obsolète ?#
Non. Il a été retiré puis réattribué officiellement à la soumission d'e-mails par la RFC 8314 en 2018. Cette RFC recommande même le TLS implicite du port 465 plutôt que STARTTLS.
Pourquoi mon site n'arrive-t-il pas à envoyer sur le port 25 ?#
Le port 25 sortant est souvent bloqué par les hébergeurs cloud et les FAI pour limiter le spam. Configurez plutôt un envoi authentifié sur 465 ou 587 via un serveur SMTP de votre domaine.
À quoi sert le port 2525 ?#
C'est un port non standard proposé par certains services d'envoi d'e-mails quand 587 et 465 sont bloqués par un réseau. Il n'est pas enregistré pour SMTP et ne doit être utilisé que si votre fournisseur le documente.
Quelle différence entre SSL et TLS dans les réglages SMTP ?#
Dans la plupart des logiciels, SSL ou SSL/TLS désigne le chiffrement immédiat du port 465. TLS ou STARTTLS désigne la bascule chiffrée du port 587. Les deux utilisent en réalité le protocole TLS.
Article publié le 15/11/2026 sous la signature de Jonathan Gutierrez, rédigé à partir des sources citées ci-dessus, puis relu avant publication. Une information vous semble inexacte ou datée ? Signalez-le nous, nous corrigeons.