Adeli75
★★★★★dev très serieux et très rapide
Un site resté en WordPress 6.x n'a pas reçu les correctifs de sécurité de 2026, dont deux failles critiques du cœur. Nous migrons votre WordPress 6 vers WordPress 7.1 en conservant vos contenus, vos médias, vos utilisateurs et vos réglages.
WordPress 6 : les correctifs de 2026 ne sont pas tous arrivés
WordPress ne soutient officiellement que sa dernière version, et rétroporte des correctifs par courtoisie aux branches plus anciennes. Un site dont les mises à jour automatiques sont bloquées ou dont le cœur a été modifié à la main ne les reçoit pas. La version 7.1.3 du 6 octobre 2026 corrige sept failles de plus (dont une XSS stockée dans l'administration des commentaires et une injection SQL dans l'export). Avant elle, la 7.1.2 du 22 septembre 2026 corrigeait une inclusion de fichier local sans authentification (CVE-2026-87902), avec des exploitations actives rapportées par l'agence de cybersécurité de Singapour.
Voir les avis de sécurité · Voir les dates de fin de support
Début et fin de validité des versions de WordPress et de PHP. Une version en rouge ne reçoit plus aucun correctif officiel.
Dates vérifiées le 13/10/2026 sur les sites officiels (sources en bas de page).
Les failles du cœur corrigées ces derniers mois (sources officielles WordPress et éditeurs de sécurité) :
Sept failles corrigées : XSS stockée sur la page d'administration des commentaires (exploitable par un commentaire en attente), injection SQL de second ordre dans l'export WXR, divulgation sans authentification des commentaires d'articles privés ou non publiés, XSS via les intégrations Imgur, déni de service dans WP_Http::make_absolute_url(), mise en avant d'articles par un simple auteur, collision de noms d'actions sur un hook de statut.
Inclusion de fichier local sans authentification dans le cœur, pouvant aller jusqu'à l'exécution de code à distance selon la configuration du serveur et du thème. Des exploitations actives et des preuves de concept publiques sont rapportées par l'agence de cybersécurité de Singapour (CSA).
Désynchronisation dans l'endpoint batch de l'API REST, combinée à une injection SQL (CVE-2026-60137) : exécution de code à distance sans authentification sur une installation par défaut. Ajoutée au catalogue des vulnérabilités exploitées de la CISA selon Rapid7.
Onze failles corrigées : XSS stockée dans wpautop(), contournement de l'API HTML, path traversal dans le contrôleur de templates REST, écrasement d'un article par un contributeur, installation de thème non autorisée, divulgation de titres d'articles privés.
Dix failles corrigées : SSRF aveugle, chaînes d'objets PHP (HTML API, registre de blocs), ReDoS, XSS stockées (menus), contournements d'autorisation AJAX, path traversal dans PclZip, XXE dans getID3.
Votre version est-elle concernée ?
Dites-nous ce que vous utilisez : un appel de 45 minutes, sans engagement.
Migrer, c'est changer de version, pas repartir de zéro. Voici ce que nous conservons, ce qui demande du travail, et comment nous nous en assurons.
Aucun script de migration n'est lancé directement sur votre site en ligne. Nous sauvegardons d'abord, travaillons sur une copie installée sur notre serveur de développement, puis sauvegardons à nouveau juste avant la mise en production : à chaque instant, un état complet et récent de votre WordPress peut être restauré.
Base MySQL complète, dossier wp-content (thèmes, extensions, médias) et wp-config.php, archivés hors du serveur.
Le site est copié sur notre serveur de développement : adresses remplacées en base (WP-CLI search-replace), indexation et e-mails sortants coupés.
Mise à jour du cœur, du thème puis des extensions, une à une, et mise à niveau du schéma de la base (wp core update-db) sous la nouvelle version de PHP.
Pages clés, formulaires, éditeur de blocs, boutique WooCommerce le cas échéant : volumes d'articles, médias et utilisateurs comparés avant / après.
Site passé en maintenance, nouvelle sauvegarde de la base : commentaires, commandes et inscriptions arrivés depuis la copie sont conservés.
Les mêmes opérations, validées sur la copie, sont rejouées sur la production. Caches purgés, maintenance levée.
Résultat : aucune perte de données pendant l'exécution des scripts de migration, et un retour à l'état d'avant possible à tout moment.
Version du cœur, PHP, thème, plugins (dont ceux qui ne sont plus mis à jour), personnalisations dans le code.
Fichiers (dont wp-content) et base sont sauvegardés, puis le site est copié sur un environnement de test.
Un élément à la fois, en vérifiant l'affichage et les fonctionnalités à chaque étape. Le fichier wp-config.php et le dossier wp-content sont conservés.
Mise à niveau du cœur, du thème puis des plugins un par un, sur la copie de test, après changement éventuel de version de PHP (WordPress 7 exige PHP 7.4 minimum). Le fichier wp-config.php et le dossier wp-content sont conservés.
Contrôle des pages clés, formulaires, e-commerce le cas échéant, compatibilité de l'éditeur de blocs avec vos contenus existants.
Mise en production à horaire creux, purge des caches, contrôle des redirections et suivi des premiers jours.
Prêt à passer à 7.1 ?
Un audit de votre WordPress 6 : ce qui se conserve, ce qui se refait, dans quel ordre.
16+
ans d'expérience web
5/5
note moyenne clients
72
avis publiés sur ce site
100%
interlocuteur unique
C'est possible sur un site simple et à jour. Sur un site ancien, un plugin ou un thème incompatible peut casser l'affichage ou bloquer l'administration : la copie de test le révèle sans conséquence pour vos visiteurs.
Si votre cœur est antérieur à 7.1.3, oui : la 7.1.3 du 6 octobre 2026 corrige sept failles, après la faille critique du 22 septembre (7.1.2). Les correctifs sont rétroportés jusqu'à la branche 4.7, mais encore faut-il qu'ils aient été appliqués. Nous vérifions la version réelle de votre site.
Non : la mise à niveau ne touche ni la base de contenus ni le dossier wp-content. Nous travaillons sur une copie après sauvegarde, et comparons les volumes de contenus, médias et utilisateurs avant et après la bascule.
Erreur 413 : la requête dépasse la limite du serveur. Réglez nginx, Apache, PHP, WordPress, PrestaShop et Cloudflare pour envoyer vos fichiers.
ERR_TOO_MANY_REDIRECTS : effacer les cookies côté visiteur, puis corriger Cloudflare Flexible, WordPress siteurl, .htaccess ou nginx côté serveur.
Plugin, bibliothèque ou CMS obsolète : comment une faille connue ouvre la porte aux pirates, et comment mettre en place une veille et des mises à jour fiables.
Webflow ou WordPress : modèle, export, SEO, e-commerce, RGPD, maintenance. Un guide neutre avec 5 questions et 4 profils types pour choisir.
Erreur 500 WordPress, « erreur critique », page blanche : méthode ordonnée pour diagnostiquer (logs, WP_DEBUG, plugins, .htaccess, mémoire) et corriger.
Protégez l'accès à l'admin WordPress avec un fichier .htpasswd (wp-login.php et wp-admin, sans casser admin-ajax.php), ou changez l'URL de connexion avec un module.
WordPress : la faille CVE-2026-87902 (CVSS 8.1) permet une inclusion de fichier PHP sans authentification. Versions concernées, conditions, correctif.
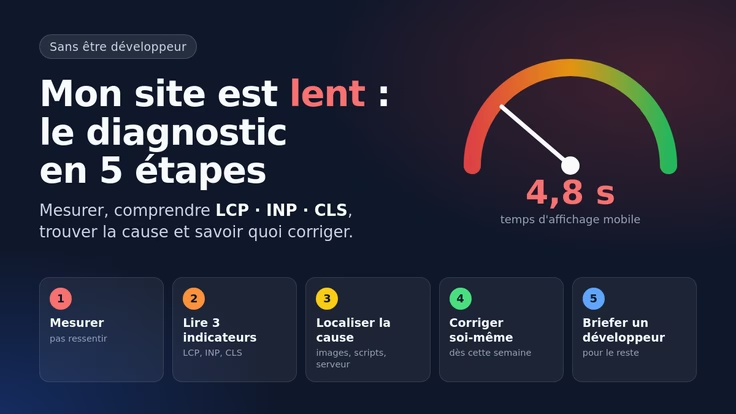
Site lent sur mobile ? Mesurez vos Core Web Vitals, trouvez la vraie cause et sachez quoi demander à votre prestataire. Méthode en 5 étapes.
Joomla en 2026 : gestion des droits utilisateurs, multilingue natif, mais écosystème plus restreint que WordPress. Nos avantages et inconvénients honnêtes.
En 45 minutes, nous regardons votre version, vos extensions et votre hébergement, et nous vous disons honnêtement ce qui se conserve, ce qui se refait et dans quel ordre agir.
Ce site utilise des cookies
Certains sont nécessaires à son fonctionnement, d'autres améliorent votre expérience ou servent à des fins publicitaires. Consultez notre politique de confidentialité.
Vous pouvez choisir les catégories de cookies autorisées. Votre choix est mémorisé pendant 13 mois et modifiable à tout moment via le lien "Gérer les cookies" en bas de page.
Nécessaires
Session utilisateur, jeton de sécurité CSRF, authentification. Indispensables au fonctionnement du site, exemptés de consentement.
Fonctionnels
Mémorisation de vos préférences d'affichage (fermeture de bannière, thème choisi).
Analytiques
Mesure d'audience anonymisée pour comprendre l'utilisation du site (Google Analytics).
Marketing
Publicité ciblée et suivi des conversions (Facebook Pixel, Google Ads, réseaux sociaux).